×
Site Menu
Wszystko
Bezpieczeństwo
Serwisy SEC
Podatności i biuletyny
Ransomware
Szyfrowanie dysków
Sieć Tor
Prywatność
Wycieki
Oszustwa
Deepfake i obrazy AI
Dezinformacja
Podsłuchy
Inna elektronika
Konferencje SEC
Kariera bezpiecznika
Programowanie
Programowanie
C i C++
.NET
Java
Inne języki JVM
Python i Perl
PHP
Frontend
Embedded
Zastosowania AI
Konferencje IT / DEV
Kariera programisty
Finanse w IT
Inne tematy
Drony
Kryptowaluty
Prawo autorskie
RODO i dane osobowe
Spoofing i terroryzm
Serwisy SEC
Wszystko
Bezpieczeństwo
Serwisy SEC
Podatności i biuletyny
Ransomware
Szyfrowanie dysków
Sieć Tor
Prywatność
Wycieki
Oszustwa
Deepfake i obrazy AI
Dezinformacja
Podsłuchy
Inna elektronika
Konferencje SEC
Kariera bezpiecznika
Programowanie
Programowanie
C i C++
.NET
Java
Inne języki JVM
Python i Perl
PHP
Frontend
Embedded
Zastosowania AI
Konferencje IT / DEV
Kariera programisty
Finanse w IT
Inne tematy
Drony
Kryptowaluty
Prawo autorskie
RODO i dane osobowe
Spoofing i terroryzm
OctLurk i SilkLurk uderzają w rządy Azji Centralne...
Przejęte hotelowe Wi‑Fi rozsyła fałszywe aktualiza...
CISA aktualizuje wytyczne SBOM: więcej danych, wię...
Arch Linux czasowo wyłącza adopcję pakietów AUR po...
Zatruty skrypt Adform podmieniał adresy portfeli k...
KSC bez Lokalnych Centrów Cyberbezpieczeństwa będz...
INTERPOL i I-GRIP przyspieszają blokowanie przelew...
SilverFox uderza w japońskiego producenta: ValleyR...
Kampania malvertising na macOS wykorzystuje fałszy...
HollowFrame i Matryoshka: wieloetapowy spear-phish...
Szósty odcinek Retro-podcastu Informatyka Zakładow...
Z pamiętnika admina #1: Ticket, który bardzo chcia...
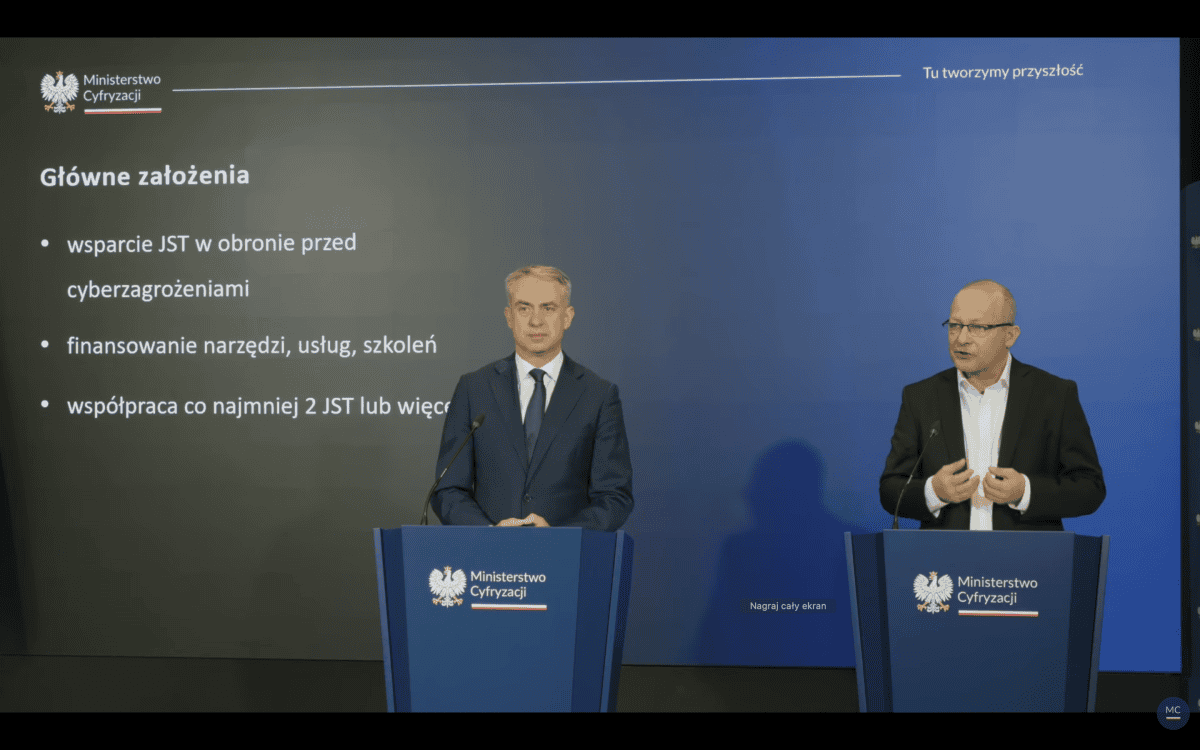
Samorządy połączą siły przeciw cyberatakom. Rusza ...
Zarząd Fundacji Bezpieczna Cyberprzestrzeń został ...
Jak zhakowane publiczne bramki Wi-Fi używane są do...
Wysłali niewinnego kolesia na 18 miesięcy do więzi...
Alarm i kamery podłączone do sieci – jak nie stać ...
Cyberbezpieczne wakacje – chroń swoje dane podczas...
Samsung i OSP łączą siły. Technologia ma wspierać ...
AgentBaiting – nowa technika ataku zaobserwowana w...
NCSC publikuje wytyczne dotyczące ćwiczeń reagowan...
Dysphoria ukrywa serwery C2 w domenach blockchain ...
Czerwoni agenci kontra niebiescy agenci: jak symul...
Bezpieczeństwo agentów AI: uprawnienia stają się g...
73% organizacji nie jest w pełni gotowych na poważ...
Kompromitacja pakietów @joyfill w npm: złośliwy RA...
CISA i partnerzy publikują wytyczne izolacji klucz...
Atak DNS hijacking na CubePilot: przejęcie domeny ...
Skoordynowany cyberatak sparaliżował ponad 30 syst...
Tysiące projektów z poufnymi danymi jest “nieświad...
Ponad 30 systemów wodociągowych w USA celami cyber...
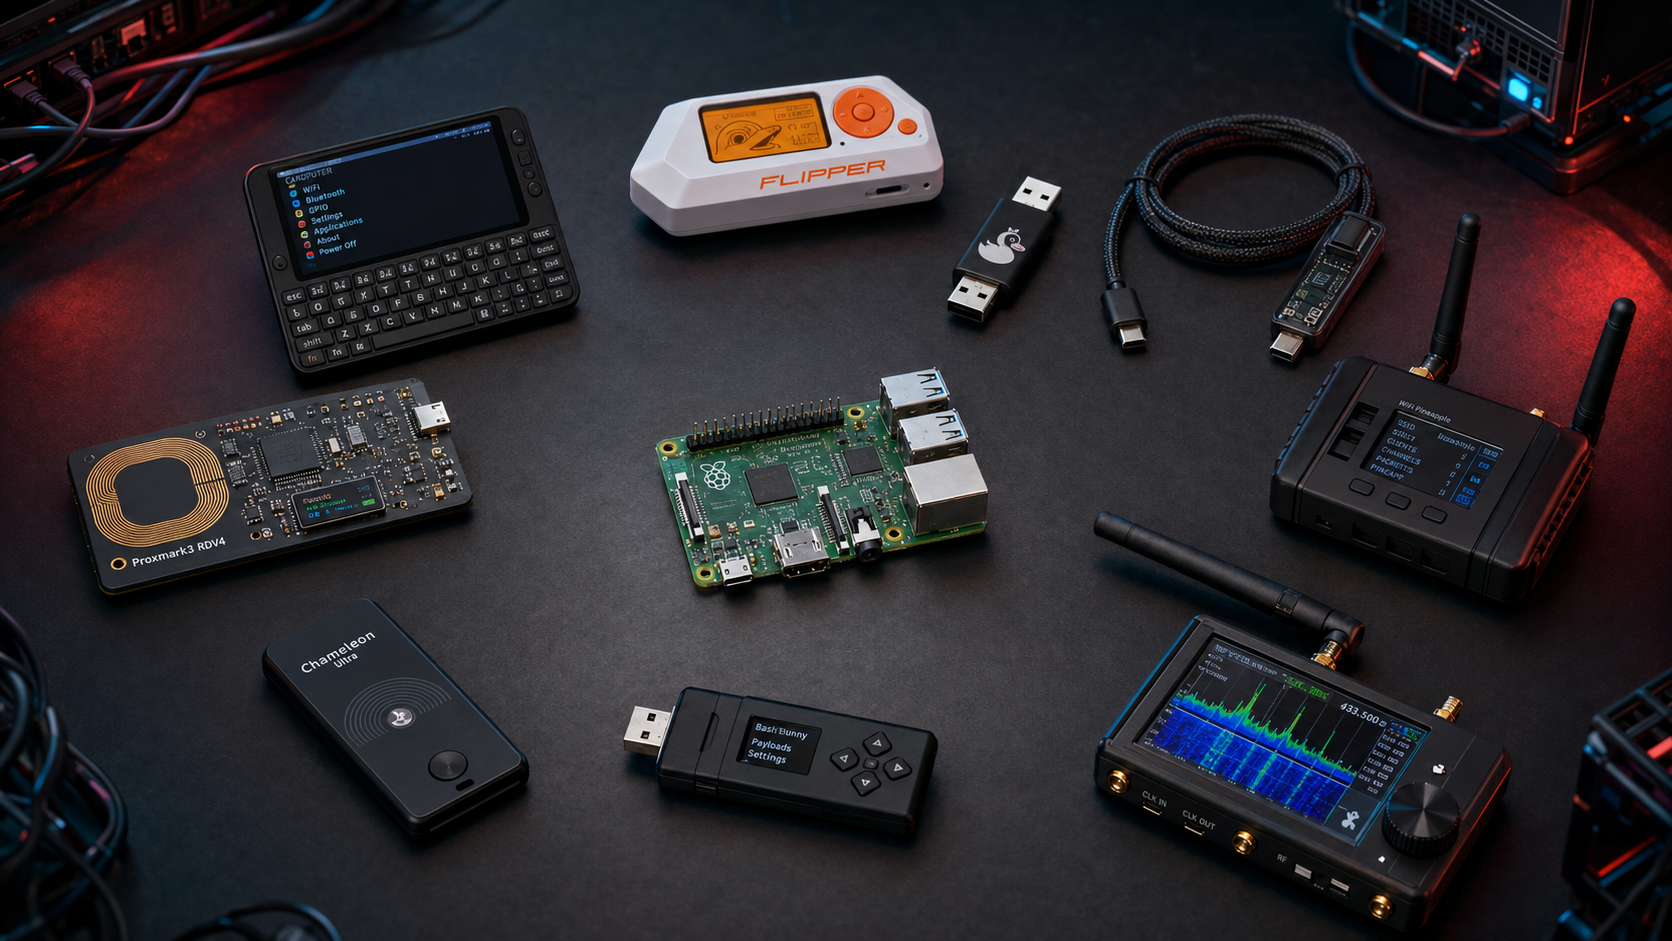
Poznaj 10 kieszonkowych narzędzi prawdziwego hacke...
Prawdziwy incydent z malware na macOS: wnioski z f...
Każdy mógł być pracownikiem stacji benzynowej MOL ...
Gość zainfekował pytanie egzaminacyjne ukrytą inst...
Otwarte środowisko obronne dla AI. Czym jest Open ...
Jak aplikacje mogą Cię SZPIEGOWAĆ
Administracja przenosi dokumenty do chmury. Jest n...
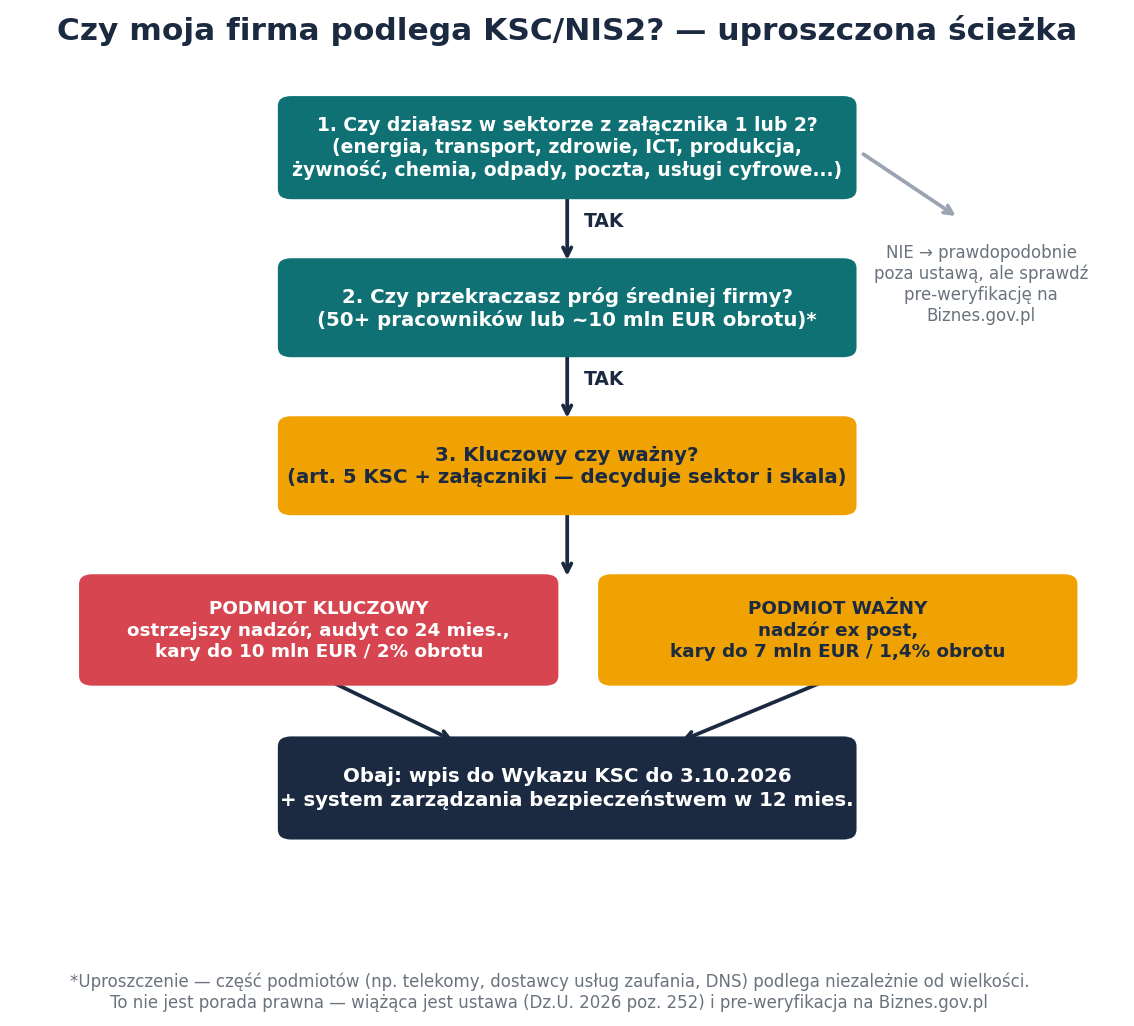
NIS2 już obowiązuje, a 98% firm o tym nie wie. Spr...
Rosyjski cyberatak na wentylację polskiego szpital...
Ataki ClickFix na forach Steam instalują koparki X...
GitHub i PyPI wzmacniają ochronę przed atakami sup...
Malvertising składa malware w przeglądarce i omija...
Publiczny PoC dla GitLab RCE zwiększa ryzyko atakó...
Malvertising składa malware w przeglądarce i omija...
Ataki ClickFix na forum Steam infekują graczy kopa...
Hermes w trybie „YOLO” przyspiesza operacje ofensy...
Jak ugryźć NIS2 bez wydawania fortuny i bez wieczn...
Golden Chickens wraca z nowymi rodzinami malware i...
Europol oznaczył 4340 adresów URL do usunięcia w o...
Pierwsza
Poprzednia
16
17
18
19
20
21
22
Następna
Ostatnia
Popularne
Claude i automatyczne łańcuchy exploitów: nowe ryzyko dla be...
3 dni temu
122
Atak supply chain na Polymarket: złośliwy skrypt przejął akt...
3 dni temu
103
CISA dodaje aktywnie wykorzystywaną lukę RCE w GitLab i poda...
3 dni temu
103
Najważniejsza aktualizacja Windows 11 już dostępna. Instalac...
6 dni temu
101
CVE-2026-98432: krytyczna luka w jądrze Linuksa grozi zdalny...
3 dni temu
99











 English (US) ·
 Polish (PL) ·
 Russian (RU) ·
