×
Site Menu
Wszystko
Bezpieczeństwo
Serwisy SEC
Podatności i biuletyny
Ransomware
Szyfrowanie dysków
Sieć Tor
Prywatność
Wycieki
Oszustwa
Deepfake i obrazy AI
Dezinformacja
Podsłuchy
Inna elektronika
Konferencje SEC
Kariera bezpiecznika
Programowanie
Programowanie
C i C++
.NET
Java
Inne języki JVM
Python i Perl
PHP
Frontend
Embedded
Zastosowania AI
Konferencje IT / DEV
Kariera programisty
Finanse w IT
Inne tematy
Drony
Kryptowaluty
Prawo autorskie
RODO i dane osobowe
Spoofing i terroryzm
Serwisy SEC
Wszystko
Bezpieczeństwo
Serwisy SEC
Podatności i biuletyny
Ransomware
Szyfrowanie dysków
Sieć Tor
Prywatność
Wycieki
Oszustwa
Deepfake i obrazy AI
Dezinformacja
Podsłuchy
Inna elektronika
Konferencje SEC
Kariera bezpiecznika
Programowanie
Programowanie
C i C++
.NET
Java
Inne języki JVM
Python i Perl
PHP
Frontend
Embedded
Zastosowania AI
Konferencje IT / DEV
Kariera programisty
Finanse w IT
Inne tematy
Drony
Kryptowaluty
Prawo autorskie
RODO i dane osobowe
Spoofing i terroryzm
Pierwszy głośny cyberatak wspierany przez AI nie z...
LuaJIT 2.1.x i FFI: jak niezaufane skrypty mogą pr...
Atak supply chain na DAEMON Tools Lite: producent ...
Ekstradycja po 17 latach: Gavril Sandu stanie prze...
Złośliwe pakiety PyPI rozprzestrzeniały malware Zi...
Fałszywa strona Claude AI rozprzestrzenia malware ...
Członek gangu kryptowalutowego skazany na 6,5 roku...
Australia ostrzega przed kampanią ClickFix rozprze...
Uważaj na aplikacje w Telegramie. FEMITBOT wykorzy...
⚠️ Uwaga na złośliwe SMS-y od mObywatela!
Admin nowej generacji. Case studies, narzędzia AI,...
Cyberbezpieczeństwo made in Europe: odpowiedź na g...
False positive w Microsoft Defender usuwa certyfik...
Cyberatak na dolnośląską gminę. Zaszyfrowano dane
OAuth jako trwałe tylne wejście do środowiska SaaS...
Google podnosi nagrody w bug bounty: choćby 1,5 ml...
CISA promuje model izolacji i odtworzenia dla infr...
ScarCruft wykorzystuje platformę gamingową do dyst...
Atak na łańcuch dostaw DAEMON Tools: oficjalne ins...
CloudZ wykorzystuje Microsoft Phone Link do przech...
Quasar Linux: skryty implant malware atakujący śro...
Atak na kolej dużych prędkości w Tajwanie: nadużyc...
Kradzież przez KOD MORSE'A?
Kulisy jedynych takich ćwiczeń NATO: stres, presja...
Włamanie na maile polskich domów dziecka. Możliwa ...
⚠️ Uwaga na e-maile od “Ergo Hestia”
Noyb pozywa Hamburg za sprawę PimEyes
Unijny standard ładowarek objął kolejną grupę urzą...
Wieloetapowa kampania malware delivery z wykorzyst...
Czym grozi podanie numeru telefonu publicznie, w i...
Europol rozbija albańskie centra oszustw telefonic...
Windows 11 25H2 i Hyper-V pod lupą: analiza exploi...
Ukraińskie służby rozbiły masową operację przejmow...
Zero Trust w środowiskach OT: nowe wytyczne dla oc...
Aktywne ataki na Qinglong: luki RCE wykorzystywane...
DEEP#DOOR: nowy backdoor w Pythonie wykorzystuje t...
EtherRAT atakuje administratorów: malware wykorzys...
Popularna wtyczka WordPress z ukrytym backdoorem p...
Atak na pakiety SAP NPM: incydent supply chain zag...
Międzynarodowa operacja przeciwko oszustwom krypto...
IT Unplugged: konferencja, na której hakerzy, arch...
Masz Linuksa? To go gwałtownie załataj!
Automatyzacja IT w bankowości – jak technologia zm...
Nowa inwestycja CBZC o wartości ponad 50 mln zł
⚠️ Uwaga na fałszywe e-maile o zwrocie podatku!
O najnowszych wyzwaniach cyberbezpieczeństwa podcz...
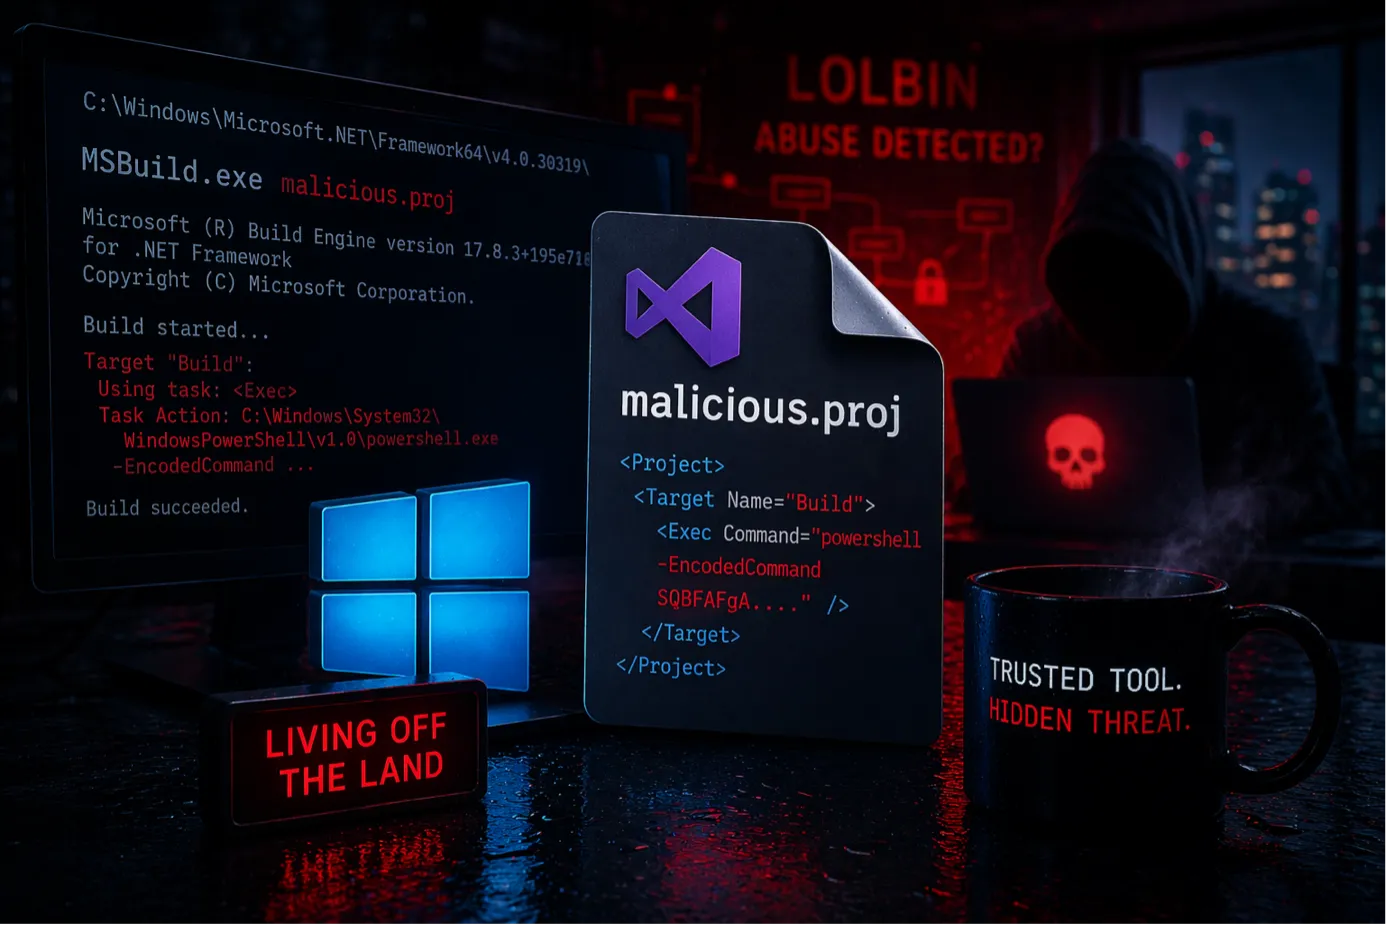
MSBuild w rękach atakujących. Legalne narzędzie, k...
Nadanie paczki przez InPost Mobile. Jak zrobić to ...
Ile kosztuje przekształcenie JDG w spółkę z o.o.?
Jeżdżą po mieście i włamują się na telefony korzys...
Pierwsza
Poprzednia
29
30
31
32
33
34
35
Następna
Ostatnia
Popularne
Claude i automatyczne łańcuchy exploitów: nowe ryzyko dla be...
3 dni temu
122
Atak supply chain na Polymarket: złośliwy skrypt przejął akt...
3 dni temu
103
CISA dodaje aktywnie wykorzystywaną lukę RCE w GitLab i poda...
3 dni temu
103
Najważniejsza aktualizacja Windows 11 już dostępna. Instalac...
6 dni temu
101
CVE-2026-98432: krytyczna luka w jądrze Linuksa grozi zdalny...
3 dni temu
99










 English (US) ·
 Polish (PL) ·
 Russian (RU) ·
