×
Site Menu
Wszystko
Bezpieczeństwo
Serwisy SEC
Podatności i biuletyny
Ransomware
Szyfrowanie dysków
Sieć Tor
Prywatność
Wycieki
Oszustwa
Deepfake i obrazy AI
Dezinformacja
Podsłuchy
Inna elektronika
Konferencje SEC
Kariera bezpiecznika
Programowanie
Programowanie
C i C++
.NET
Java
Inne języki JVM
Python i Perl
PHP
Frontend
Embedded
Zastosowania AI
Konferencje IT / DEV
Kariera programisty
Finanse w IT
Inne tematy
Drony
Kryptowaluty
Prawo autorskie
RODO i dane osobowe
Spoofing i terroryzm
Serwisy SEC
Wszystko
Bezpieczeństwo
Serwisy SEC
Podatności i biuletyny
Ransomware
Szyfrowanie dysków
Sieć Tor
Prywatność
Wycieki
Oszustwa
Deepfake i obrazy AI
Dezinformacja
Podsłuchy
Inna elektronika
Konferencje SEC
Kariera bezpiecznika
Programowanie
Programowanie
C i C++
.NET
Java
Inne języki JVM
Python i Perl
PHP
Frontend
Embedded
Zastosowania AI
Konferencje IT / DEV
Kariera programisty
Finanse w IT
Inne tematy
Drony
Kryptowaluty
Prawo autorskie
RODO i dane osobowe
Spoofing i terroryzm
Wojsko Polskie podpisało porozumienie ze szwajcars...
Francuska technologia w niemieckim wywiadzie
Czy Roblox jest bezpieczny dla dzieci? Poradnik dl...
Putinowski skrzypek zagrał w Sofii. Element soft p...
Pożegnanie legendy
Trudne realia polskiej kolei. AI pomoże PKP?
Suwerenność oznacza bezpieczeństwo? Będą nowe prog...
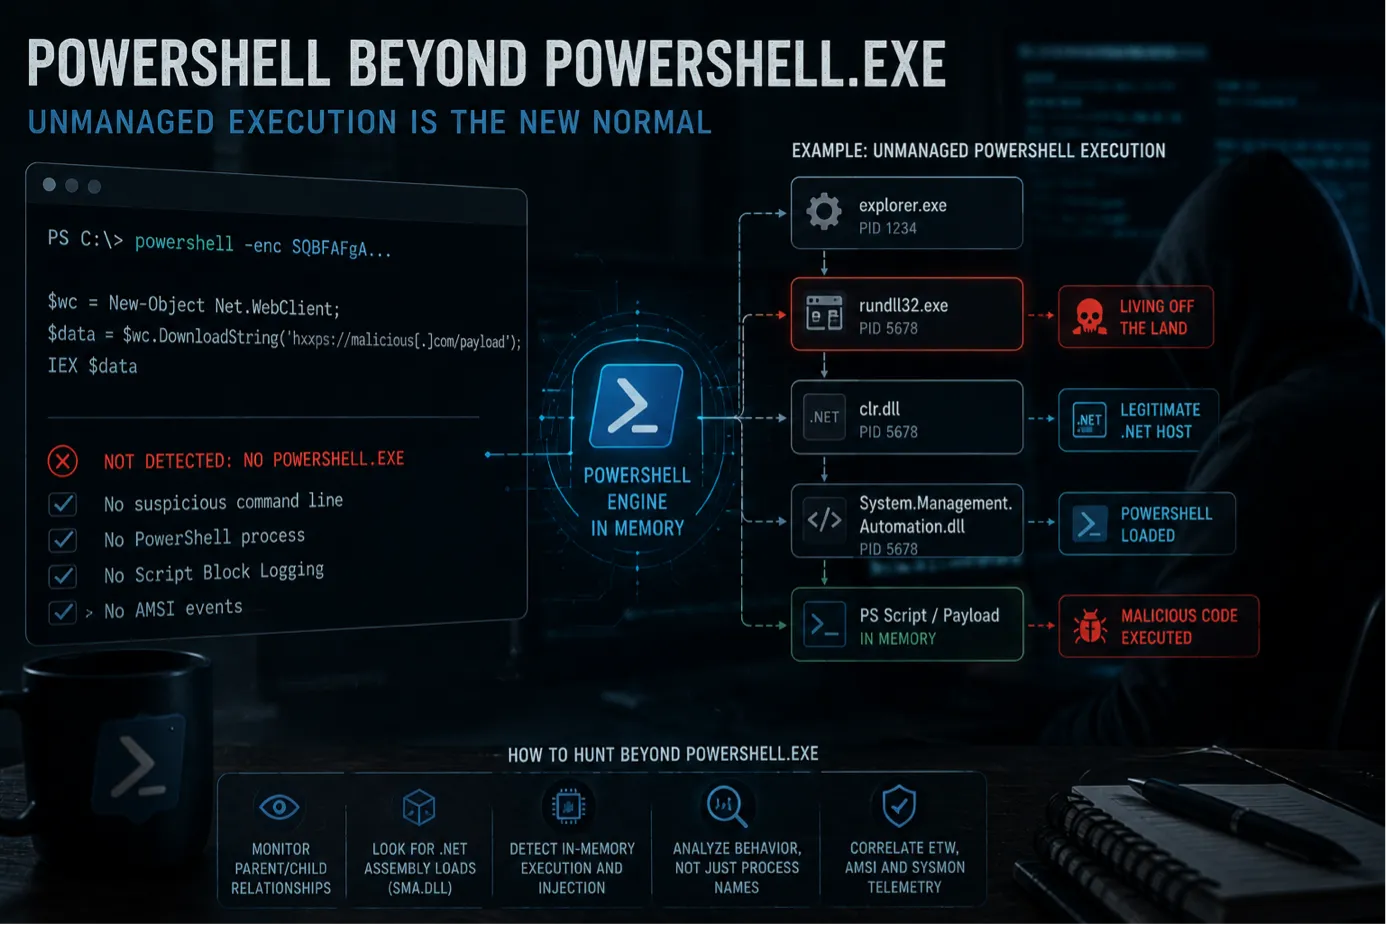
PowerShell bez powershell.exe. Dlaczego klasyczne ...
Czy wtyczki do pobierania TikToków powinny zbierać...
Twórca curla odpalił Mythosa na swoim kodzie. Tego...
Ataki ClickFix z PySoxy wzmacniają persystencję in...
Tokenizer jako nowy wektor ataku na modele AI z Hu...
Naruszenie repozytoriów GitHub w SailPoint ujawnia...
BWH Hotels ujawnia naruszenie danych rezerwacyjnyc...
CRPx0: malware podszywające się pod „darmowe konta...
Nowy wariant TrickMo wykorzystuje TON, SSH i SOCKS...
RubyGems wstrzymuje nowe rejestracje po fali złośl...
Mini Shai-Hulud: nowa fala ataków na łańcuch dosta...
UKE świętuje 20-lecie. Co czeka instytucję w najbl...
Okręgowa Komisja Egzaminacyjna zhakowana? Mamy kom...
Kolejne paczki npm i PyPI zainfekowane w ramach ka...
Fałszywe instalatory Claude Code rozprzestrzeniają...
Mamy już ponad 100 Sekurak Insiderów! Nowy projekt...
CursorJacking – rozszerzenia mają dostęp do bazy S...
Recenzja książki Honeypoty w praktyce
Architektura nadzoru: czyli jak wojownik IT włącza...
Cios w cyfrowe podziemie. Crimenetwork przestaje i...
Niemieckie służby zlikwidowały odtworzone Crimenet...
Kampania malvertisingowa atakuje macOS przez rekla...
Atak na łańcuch dostaw JDownloader: złośliwe insta...
CrowdStrike 2026: AI, Tożsamość I Nowe Ataki
QLNX: bezplikowy linuxowy RAT ukierunkowany na skr...
Ataki na wodociągi w Polsce ujawniają słabości OT ...
Fałszywe repozytorium OpenAI na Hugging Face rozpr...
Atak na łańcuch dostaw JDownloader: złośliwe insta...
TCLBANKER: nowy trojan bankowy z Brazylii wykorzys...
Programista 2/2026 (123) – maj/czerwiec – Cyber Re...
ACSC ostrzega przed kampanią ClickFix z Vidar Stea...
Próba ataku na meksykańskie wodociągi z użyciem Cl...
Instructure potwierdza incydent cyberbezpieczeństw...
Incydent bezpieczeństwa w Braintrust pokazuje ryzy...
Cyberataki na polskie wodociągi jako model działań...
PamDOORa: nowy backdoor dla Linuksa wykorzystuje P...
Quasar Linux RAT (QLNX): nowe zagrożenie dla dewel...
TCLBANKER: nowy trojan bankowy atakuje użytkownikó...
Cyberprzestępcy przebiegle podszywają się pod mOby...
Przestań zgadywać, jak działa sieć
Wchodzisz na stronę juwenaliów… a tu taka niespodz...
Ale sprytna próba podszycia się pod mObywatela. Wy...
Małe firmy i ich cyberbezpieczeństwo. Największe r...
Pierwsza
Poprzednia
28
29
30
31
32
33
34
Następna
Ostatnia
Popularne
Claude i automatyczne łańcuchy exploitów: nowe ryzyko dla be...
3 dni temu
122
Atak supply chain na Polymarket: złośliwy skrypt przejął akt...
3 dni temu
103
CISA dodaje aktywnie wykorzystywaną lukę RCE w GitLab i poda...
3 dni temu
103
Najważniejsza aktualizacja Windows 11 już dostępna. Instalac...
6 dni temu
101
CVE-2026-98432: krytyczna luka w jądrze Linuksa grozi zdalny...
3 dni temu
99







 English (US) ·
 Polish (PL) ·
 Russian (RU) ·
