×
Site Menu
Wszystko
Bezpieczeństwo
Serwisy SEC
Podatności i biuletyny
Ransomware
Szyfrowanie dysków
Sieć Tor
Prywatność
Wycieki
Oszustwa
Deepfake i obrazy AI
Dezinformacja
Podsłuchy
Inna elektronika
Konferencje SEC
Kariera bezpiecznika
Programowanie
Programowanie
C i C++
.NET
Java
Inne języki JVM
Python i Perl
PHP
Frontend
Embedded
Zastosowania AI
Konferencje IT / DEV
Kariera programisty
Finanse w IT
Inne tematy
Drony
Kryptowaluty
Prawo autorskie
RODO i dane osobowe
Spoofing i terroryzm
Serwisy SEC
Wszystko
Bezpieczeństwo
Serwisy SEC
Podatności i biuletyny
Ransomware
Szyfrowanie dysków
Sieć Tor
Prywatność
Wycieki
Oszustwa
Deepfake i obrazy AI
Dezinformacja
Podsłuchy
Inna elektronika
Konferencje SEC
Kariera bezpiecznika
Programowanie
Programowanie
C i C++
.NET
Java
Inne języki JVM
Python i Perl
PHP
Frontend
Embedded
Zastosowania AI
Konferencje IT / DEV
Kariera programisty
Finanse w IT
Inne tematy
Drony
Kryptowaluty
Prawo autorskie
RODO i dane osobowe
Spoofing i terroryzm
Badacz mógł oglądać zdjęcia z miliona chińskich el...
Cyberkompetencje w małych firmach. NASK przedstawi...
Sukces Microsoftu w walce z dostawcami usług malwa...
5. edycja CyberTek Tech Festival już za nami!
Włamanie do GitHuba. Zainfekowane rozszerzenie do ...
Stare, ale jare, czyli czym są combolisty z darkne...
Hakerzy omijają narzędzia bezpieczeństwa, atakując...
Sektor telekomunikacyjny uruchamia prywatny C2 ISA...
Ujawnienie kluczy AWS GovCloud na GitHubie: incyde...
MSHTA wraca do gry: stare narzędzie Windows napędz...
Kopie robaka Shai-Hulud atakują npm po wycieku kod...
Mini Shai-Hulud atakuje ekosystem AntV: złośliwe p...
SHub Reaper na macOS: infostealer podszywa się pod...
Atak na łańcuch dostaw GitHub Actions: przejęte ta...
Trapdoor na Androidzie: 659 mln fałszywych żądań R...
Nowa fala Shai-Hulud uderza w npm. Setki pakietów ...
FBI ostrzega przed oszustwami z użyciem krypto-ban...
Microsoft zakłóca usługę podpisywania malware powi...
Cyberatak Iranu na stacje benzynowe w USA? Zmienia...
Cyfrowa tarcza Togo z polskim udziałem
Google pokazuje, jak AI zaczyna wspierać nowoczesn...
Practical Deep Dive into Kubernetes Security (Szko...
NCSC publikuje wytyczne dotyczące bezpiecznego wyk...
Publiczny bucket Amazon S3 ujawnił dane gości plat...
Fast16: przed-Stuxnetowe malware do sabotażu symul...
Wyciek kluczy AWS GovCloud na GitHubie ujawnia kry...
Złośliwe pakiety npm dostarczają infostealery i bo...
INTERPOL: operacja Ramz uderza w cyberprzestępczoś...
SHub Reaper na macOS podszywa się pod aktualizacje...
Luka w oprogramowaniu Palo Alto. Pilna aktualizacj...
Arrow będzie dystrybuować portfolio Veeam w cztere...
Dane klientów krakowskiego urzędu były dostępne do...
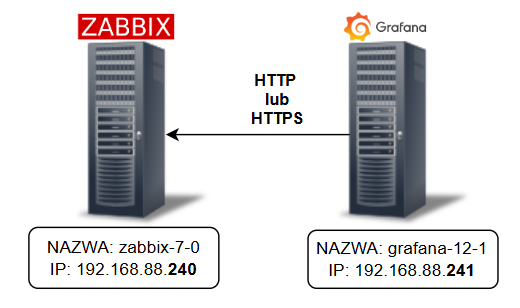
Zabbix + grafana – część 8 – Parser JQ
Apple M5 złamane? Pierwszy publiczny exploit kerne...
Światowy Dzień Społeczeństwa Informacyjnego
Microsoft przyspieszy Windows 11, ty zrób to już t...
Turla rozwija Kazuar do modułowego botnetu P2P i z...
#CyberMagazyn: Polityka historyczna – pamięć jako ...
TencShell: nowy implant powiązany z chińskojęzyczn...
Incydent na kolei dużych prędkości na Tajwanie uja...
Remote Sunrise Helper for Windows 2026.14 z luką u...
Remote Sunrise Helper for Windows 2026.14 z krytyc...
45 dni obserwacji narzędzi wewnętrznych: jak firmy...
TeamPCP publikuje kod robaka Shai-Hulud. Rośnie za...
Ghostwriter ponownie atakuje ukraińskie instytucje...
Gremlin Stealer ewoluuje w modułowe zagrożenie z z...
REMUS Infostealer: kradzież sesji i model MaaS nap...
Turla rozwija Kazuar w modularny botnet P2P do dłu...
Złośliwe wersje bibliotek TanStack w oficjalnym re...
Wojsko Polskie podpisało porozumienie ze szwajcars...
Pierwsza
Poprzednia
27
28
29
30
31
32
33
Następna
Ostatnia
Popularne
Claude i automatyczne łańcuchy exploitów: nowe ryzyko dla be...
3 dni temu
122
Atak supply chain na Polymarket: złośliwy skrypt przejął akt...
3 dni temu
103
CISA dodaje aktywnie wykorzystywaną lukę RCE w GitLab i poda...
3 dni temu
103
Najważniejsza aktualizacja Windows 11 już dostępna. Instalac...
6 dni temu
101
CVE-2026-98432: krytyczna luka w jądrze Linuksa grozi zdalny...
3 dni temu
99









 English (US) ·
 Polish (PL) ·
 Russian (RU) ·
