×
Site Menu
Wszystko
Bezpieczeństwo
Serwisy SEC
Podatności i biuletyny
Ransomware
Szyfrowanie dysków
Sieć Tor
Prywatność
Wycieki
Oszustwa
Deepfake i obrazy AI
Dezinformacja
Podsłuchy
Inna elektronika
Konferencje SEC
Kariera bezpiecznika
Programowanie
Programowanie
C i C++
.NET
Java
Inne języki JVM
Python i Perl
PHP
Frontend
Embedded
Zastosowania AI
Konferencje IT / DEV
Kariera programisty
Finanse w IT
Inne tematy
Drony
Kryptowaluty
Prawo autorskie
RODO i dane osobowe
Spoofing i terroryzm
Serwisy SEC
Wszystko
Bezpieczeństwo
Serwisy SEC
Podatności i biuletyny
Ransomware
Szyfrowanie dysków
Sieć Tor
Prywatność
Wycieki
Oszustwa
Deepfake i obrazy AI
Dezinformacja
Podsłuchy
Inna elektronika
Konferencje SEC
Kariera bezpiecznika
Programowanie
Programowanie
C i C++
.NET
Java
Inne języki JVM
Python i Perl
PHP
Frontend
Embedded
Zastosowania AI
Konferencje IT / DEV
Kariera programisty
Finanse w IT
Inne tematy
Drony
Kryptowaluty
Prawo autorskie
RODO i dane osobowe
Spoofing i terroryzm
Utrzymanie dostępu – mniej oczywiste mechanizmy w ...
Infiniti Stealer – nowe zagrożenie dla użytkownikó...
Nie ma polskich organizacji „zbyt małych na cybera...
Proxy rezydencjalne osłabiają obronę opartą na rep...
Rosnąca ekspozycja bezpieczeństwa w sieciach bezpr...
Exploit-DB 52487 zwiększa presję na zespoły bezpie...
WBCE CMS 1.6.4 i moduł Droplets: ryzyko zdalnego w...
Is-localhost-ip 2.0.0 podatny na obejście ochrony ...
Atak socjotechniczny na Hims & Hers ujawnił dane k...
OWASP aktualizuje wytyczne bezpieczeństwa GenAI i ...
Północnokoreańska kampania przeciw maintainerom No...
Kampania DPRK wykorzystuje GitHub jako kanał C2 w ...
Drift Protocol po ataku za 285 mln USD: sześciomie...
Asystenci AI - nowe technologie, stare regulacje
Apple łata DarkSword w iOS 18 i zmienia podejście ...
TA416 ponownie atakuje Europę: PlugX i phishing OA...
Krytyczna luka zero-day w FortiClient EMS aktywnie...
LinkedIn wykrywa tysiące rozszerzeń Chrome. Eksper...
Atak na Axios w npm: fałszywa poprawka Microsoft T...
Wyciek kodu Claude Code wykorzystany do dystrybucj...
CrystalX RAT: nowy malware MaaS łączący spyware, s...
Apple rozszerza poprawki DarkSword dla iOS 18.7.7....
Atak na Drift Protocol: 285 mln dolarów strat po s...
Cookie-controlled PHP web shell na Linuksie: ukryt...
TA416 ponownie atakuje Europę: PlugX, nadużycia OA...
Nowy wariant SparkCat na iOS i Androidzie kradnie ...
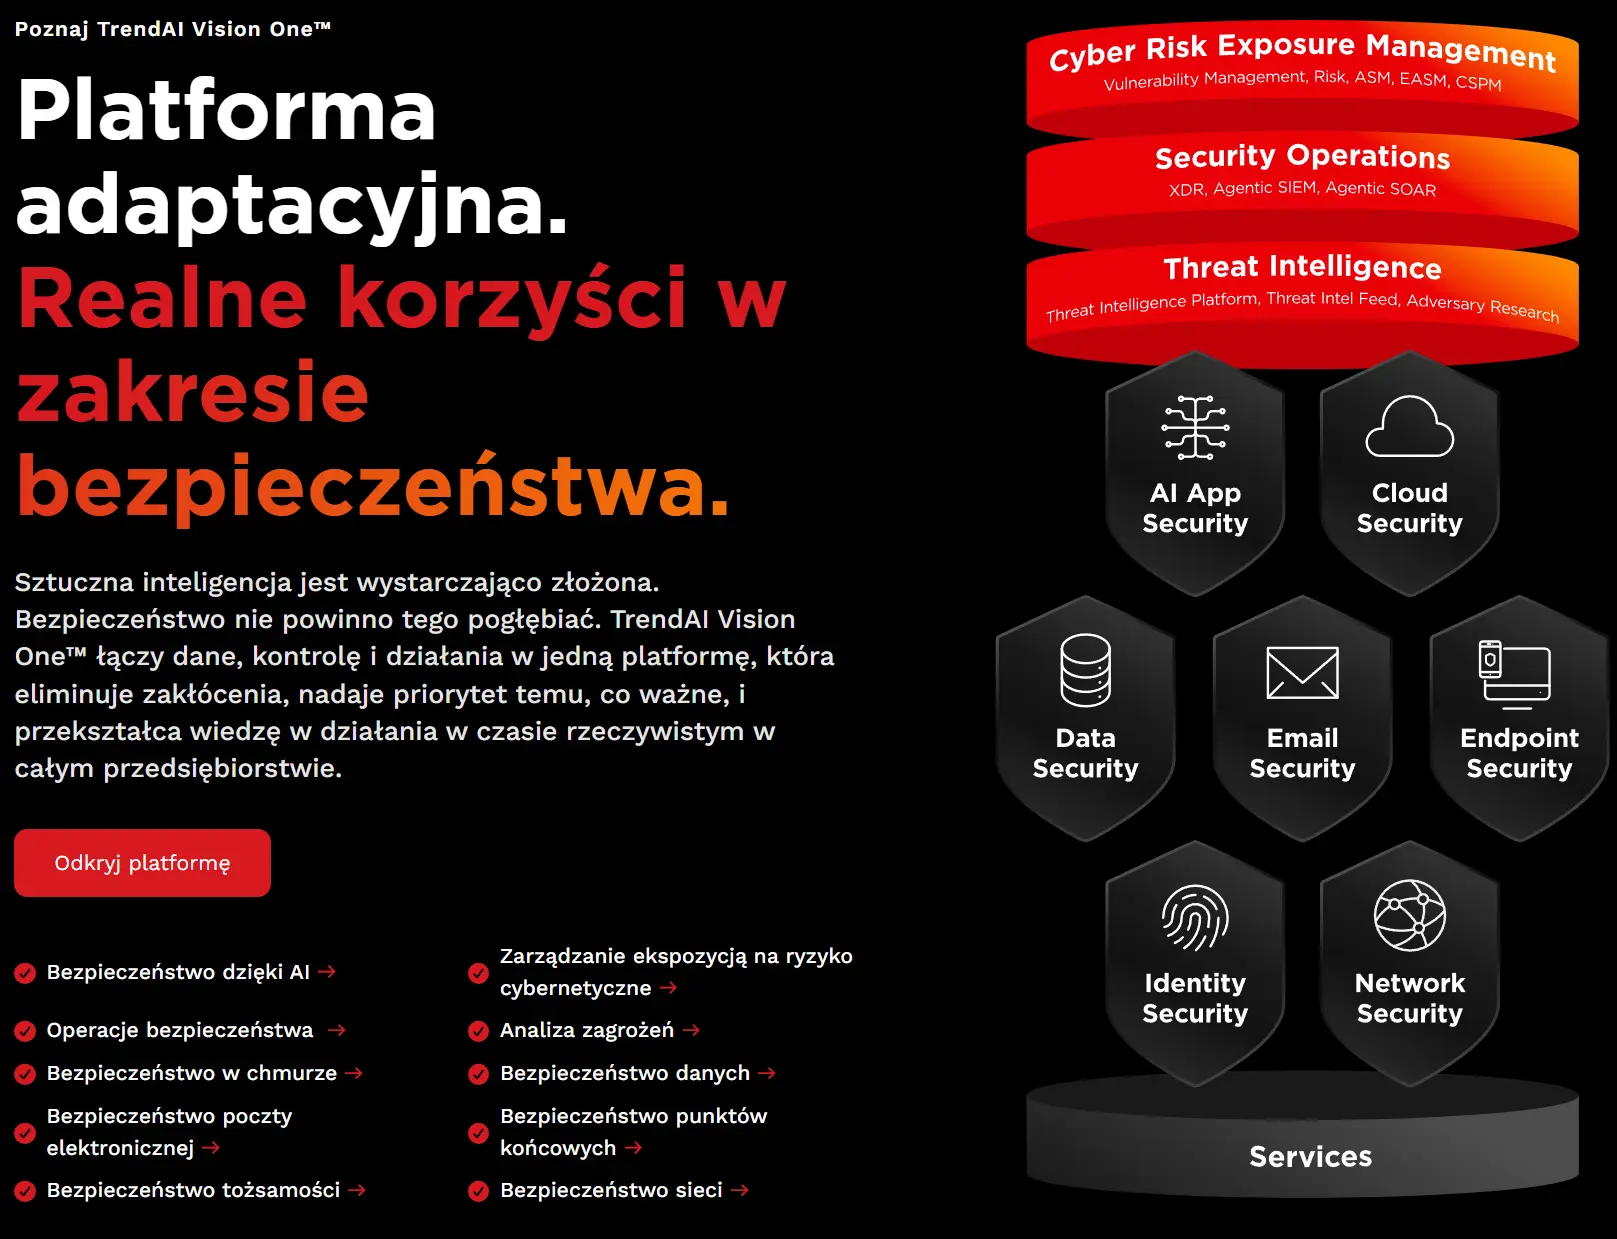
Rewolucja w cyberbezpieczeństwie stała się faktem....
Co to scam? Kim jest scammer?
WhatsApp jako wektor ataku – Microsoft ostrzega pr...
Oszustwa w handlu samochodami. Policja rozbiła gan...
Irańscy hakerzy włamali się na skrzynkę dyrektora ...
3 GB danych i otwarta oferta sprzedaży – grupa Lap...
Zmiany w kierownictwie polskiego dowództwa
Cyberbezpieczeństwo 2026: synergia biznesu, admini...
Rusza II etap wdrożenia KSeF. Sprawdź, kogo obejmu...
Npm install i pobrany trojan – złośliwa wersja pac...
Pomóż swojej karierze i… realnie podbij swoje komp...
Błąd systemu alarmował służby bez powodu
Rozliczanie oparte na telemetrii – czy przyjmie si...
Zabbix + grafana – część 7 – Parser JSONata
Pamięć RAM jest za droga? Kup aplikację SoftRAM_11...
Google wypuszcza nową opcję Gmaila
ClickFix na macOS, czyli jak użytkownicy sami inst...
Poznajcie Passwordji – nowy standard haseł
Silver Fox rozszerza kampanię w Azji i wdraża Atla...
DeepLoad: nowe złośliwe oprogramowanie kradnące po...
Venom Stealer podnosi stawkę: ciągłe wykradanie po...
RoadK1ll: implant WebSocket do pivotingu i ruchu b...
CareCloud potwierdza naruszenie danych pacjentów p...
Holenderskie Ministerstwo Finansów wyłączyło porta...
Pierwsza
Poprzednia
33
34
35
36
37
38
39
Następna
Ostatnia
Popularne
Claude i automatyczne łańcuchy exploitów: nowe ryzyko dla be...
4 dni temu
122
Atak supply chain na Polymarket: złośliwy skrypt przejął akt...
4 dni temu
103
CISA dodaje aktywnie wykorzystywaną lukę RCE w GitLab i poda...
4 dni temu
103
Najważniejsza aktualizacja Windows 11 już dostępna. Instalac...
6 dni temu
101
CVE-2026-98432: krytyczna luka w jądrze Linuksa grozi zdalny...
4 dni temu
99



 English (US) ·
 Polish (PL) ·
 Russian (RU) ·
