Oszustwa

39 metod kompromitacji passkeys: dlaczego uwierzytelnianie bezhasłowe przez cały czas wymaga silnych zabezpieczeń
Cyberprzestępcy podszywają się pod Booking. Fałszywe SMS-y zawierają dane rezerwacji
Fałszywe transakcje M&A nowym narzędziem oszustw BEC wymierzonych w duże firmy
Wyciek danych nabywców biletów The Town 2025 trafił do dark webu
Outsider wraca po przejęciu infrastruktury: phishing kit znów aktywny z setkami nowych stron
OpenLeash: warstwa kontroli bezpieczeństwa dla ryzykownych działań agentów AI
USA głównym celem globalnej kampanii phishingowej z użyciem narzędzi RMM
Naruszenie bezpieczeństwa C-Track od Thomson Reuters mogło ujawnić numery SSN i dane z akt sądowych
Twój mObywatel nie wygasł. Oszuści wyłudzają dane osobowe i hasło do banku
Dropbox zhakowany. Tysiące kont skompromitowanych dzięki „zaufanemu” systemowi autoryzacji
ABW ostrzega: tych ataków w Polsce jest coraz więcej. Nie pomoże choćby szyfrowanie
Rząd reaguje na wyciek danych. Czym jest Cyber piątka?
Pośpiech, presja i phishing. Cyberprzestępcy grają na emocjach [PORADNIK]
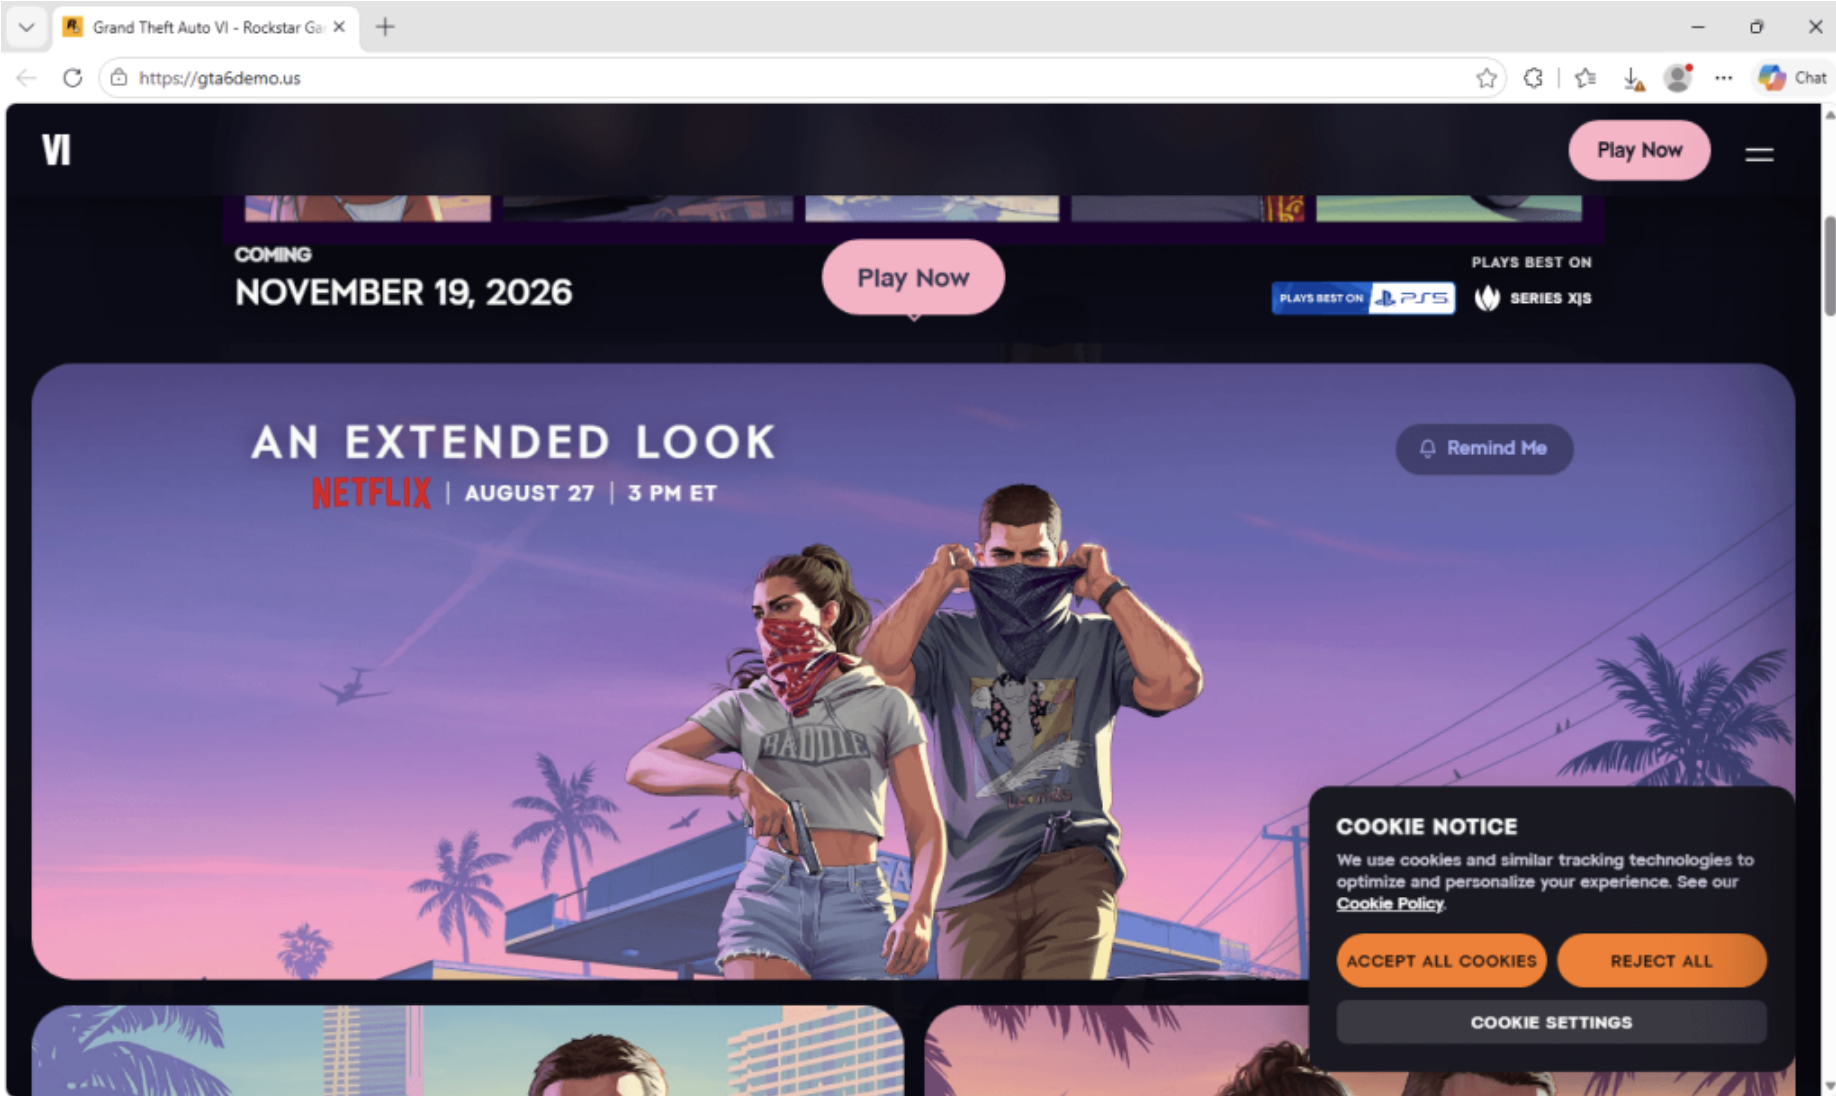
Cyberprzestępcy podszywają się pod Rockstar Games. Zamiast dema gry GTA VI oferują infostealer Vidar
Wyciek danych z MyDr. – jak sprawdzić, czy twoje dane wyciekły [Instrukcja]
Fałszywe załączniki głosowe SVG omijają filtry i napędzają kampanie phishingowe
Czym jest CyberTarcza Go? Obejrzyj nasz film
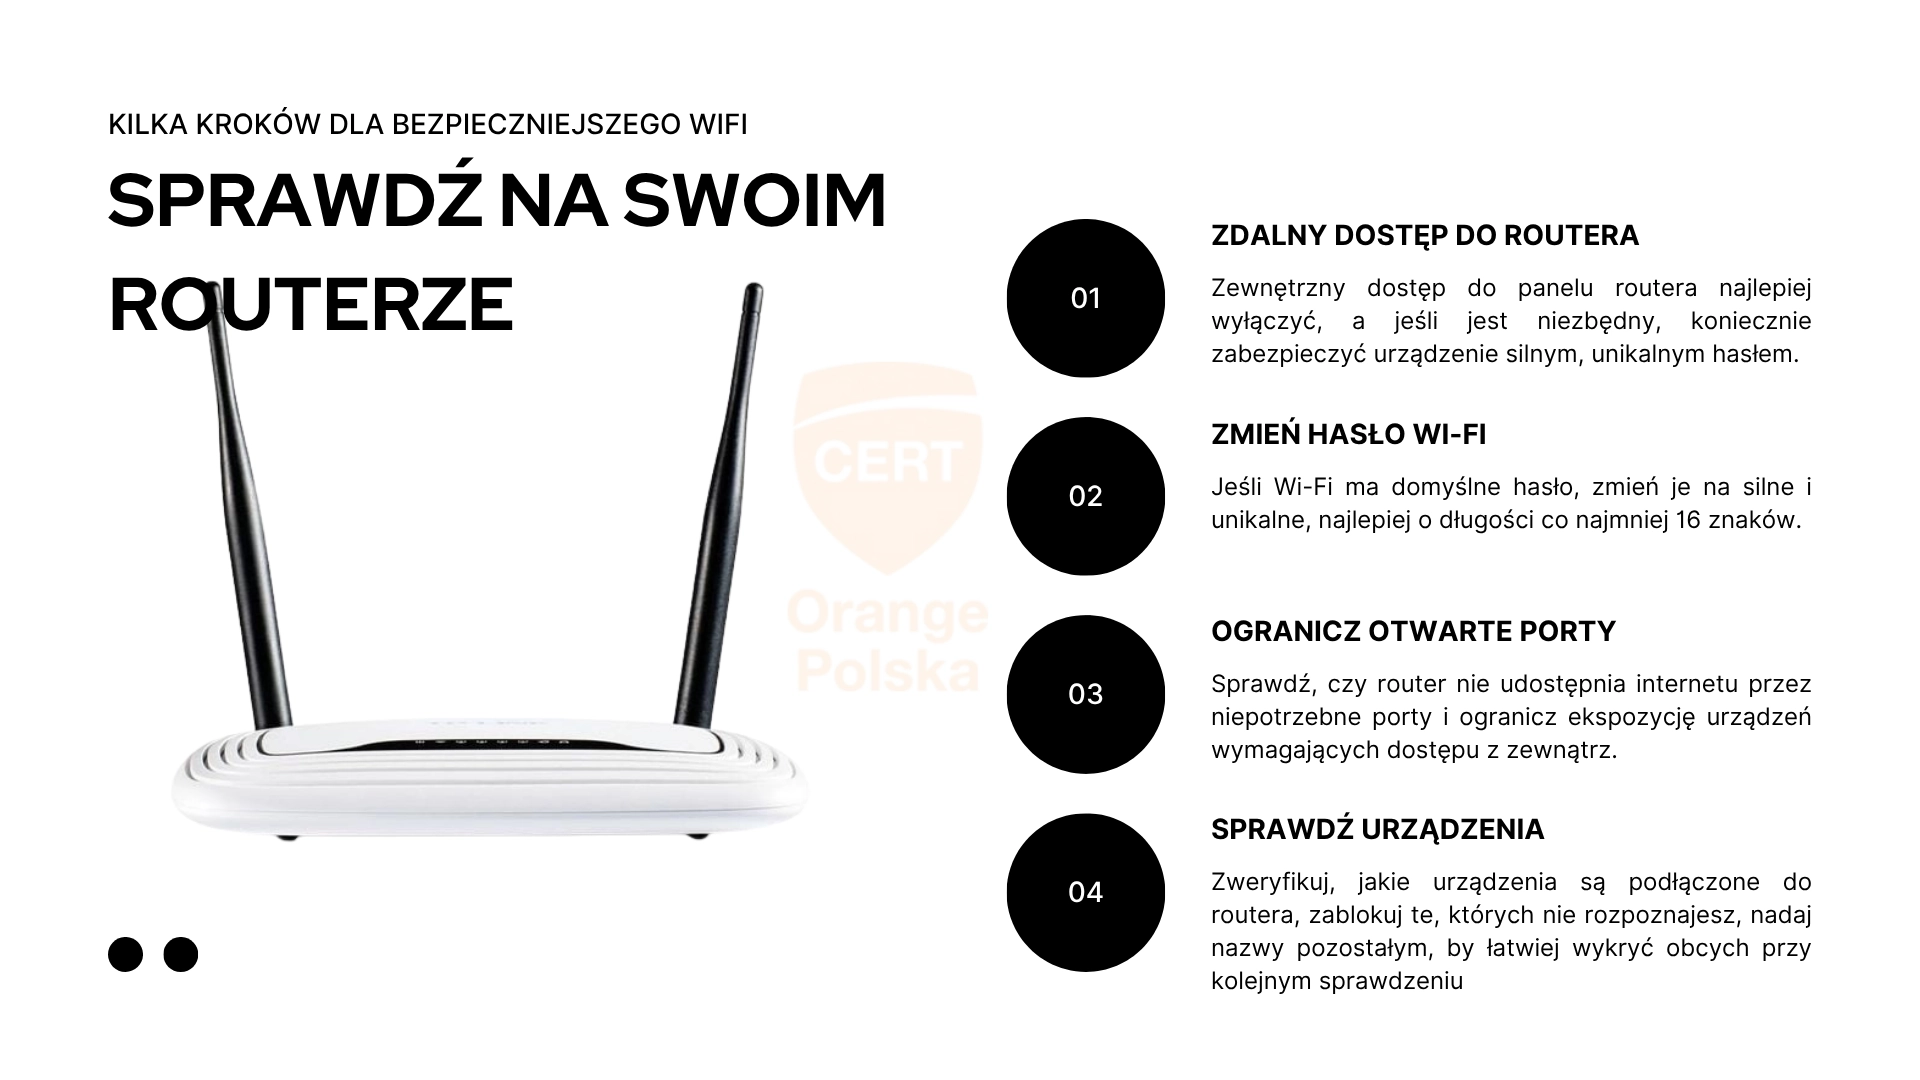
Jak zabezpieczyć domowy router i sieć Wi‑Fi? Najważniejsze ustawienia
Radosław Piesiewicz zatrzymany w sprawie zondacrypto!
Phishing, vishing, przejmowanie portfeli kryptowalutowych, a wszystko przy wsparciu AI – kulisy operacji ASTERIX
Operacja Jackal IV: INTERPOL zatrzymał 58 osób w globalnym uderzeniu w cyberoszustwa i pranie pieniędzy
WhatsApp wzmacnia bezpieczeństwo kont: ponad miliard użytkowników korzysta już z passkeys
88 naruszeń systemów weryfikacji tożsamości ujawnia rosnące ryzyko gromadzenia danych KYC
Atakujący nadużywają mirrorów npm do hostowania stron phishingowych
AnonyMousKIT: phishing-as-a-service z głosowym AI poluje na kody odblokowania iPhone’ów
AnonyMousKIT: przestępczy biznes wokół skradzionych iPhone’ów
Fałszywa aplikacja „MandatGo” roznosi malware
E-TOLL na celowniku cyberprzestępców. Fałszywe strony, fikcyjna opłata i wyłudzenie danych płatniczych
IAuthFlow V2: phishing z użyciem passkeys otwiera drogę do trwałego przejęcia kont
Rosyjscy hakerzy nadużywają Google OAuth i WhatsApp do przejmowania kont
Kolejne oszustwo „na Urząd Skarbowy”. Pod pozorem zwrotu nadpłaty chcą wykraść dane Twojej karty
To nie elitarna karta PLL LOT – oszuści chcą dane Twojej karty płatniczej
Nowa metoda oszustwa. Chodzi o XRP
Coldcard, Trezor, a teraz to. Kolejny producent portfeli sprzętowych krypto dopuścił do wycieku danych
Potencjalnie szerszy wyciek danych w szkockiej administracji po incydencie u dostawcy zewnętrznego
Wyciek danych 7,3 mln użytkowników Chess.com: wiele wskazuje na scraping zamiast klasycznego włamania
Ukraina likwiduje 94 fałszywe call center wykorzystywane do oszustw finansowych
Naruszenie danych RingCentral ujawniło informacje z 1,6 mln kont
Adresy portfeli krypto są regularnie zatruwane. Ten człowiek stracił prawie 400 tysięcy złotych
Izrael chciał sprowokować Trumpa? Miało chodzić o zamach
Wyciek danych: co zrobić od razu i jak ograniczyć ryzyko oszustwa
USA wykorzystają prywatne firmy w zagranicznych cyberoperacjach
Delta bada incydent z fałszywą siecią Wi‑Fi i atakiem deautoryzacji na pokładzie samolotu
Gdy zabezpieczenia pomagają spamerom: Jak przejąć reputację domeny bez łamania kryptografii?
XRP stworzone z niczego. Wystarczyło 97 minut, żeby zgarnąć setki tysięcy
Odyseja po fałszywy bilet. Jak phishing na Multikino prowadzi od seansu do kradzieży danych
Atak phishingowy na IEH ujawnił ryzyko ekspozycji danych objętych kontrolą eksportową
UNC6671 nasila vishing przeciwko środowiskom SaaS, atakując prywatne telefony pracowników
Malware może nadużywać kluczy Windows Hello for Business do utrzymania dostępu w Microsoft Entra ID
Kampania phishingowa AitM przejmuje konta Microsoft 365 i wykrada korespondencję finansową