Oszustwa

Włamanie do Fakturowni. Jak zabezpieczyć konto i uważać na phishing
Atak hakerski na Fakturownię, wyciekły dane. Z platformy korzysta 600 tysięcy przedsiębiorców
Fałszywe reklamy Google atakują użytkowników Ledgera. Cyberprzestępcy kradli frazy odzyskiwania portfeli
Naiwni i oszuści
Protected Actions w Entra ID
Ogromny atak hakerski na Bitget! Hakerzy wyprowadzili z giełdy 350 mln USD
Straciłeś pieniądze? Oszuści mogą wrócić. Tak działa scam na odzyskanie środków.
To wygląda jak szybki zarobek. W praktyce może skończyć się dużą stratą. Przeczytaj, jak rozpoznać fałszywą ofertę pracy.
Oszustwa inwestycyjne na X: oszuści przez cały czas podszywają się pod osoby publiczne
TrustSink: jak złośliwy zewnętrzny dostawca MFA może kraść hasła podczas logowania
FBI zhakowane? Wyciekły dane pracowników agencji!
Reklama, aplikacja, infekcja. Ewolucja kampanii malware na Androida
Kampania na ponad milion wiadomości. Atakujący podszywali się pod kadrę kierowniczą i wysyłali faktury
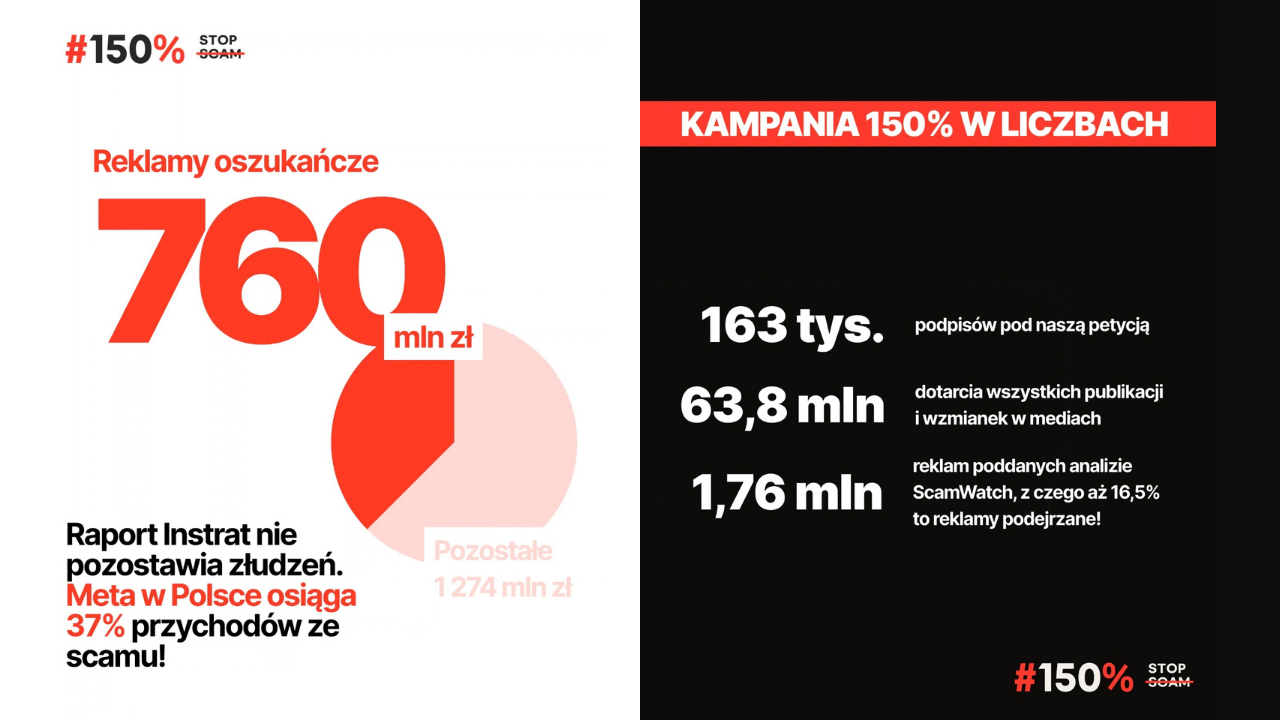
Meta zarabia setki milionów na nielegalnych reklamach. Raport ScamWatch ujawnia skalę scamu w Polsce
Naruszenie danych Gyazo ujawnia 23,6 mln rekordów użytkowników
Oszuści podszywają się pod UPS. Chcą danych osobowych i karty
N0va phishkit atakuje firmy w USA i Europie, wykorzystując legalne procesy uwierzytelniania
Wyciek danych Revolut może wynikać z przejęcia kont włoskiej administracji
Dostałeś taki SMS z banku? To nowa sztuczka oszustów
Weryfikacja pracownika banku? Nie – to oszust się uwiarygodnia.
Anatomia cyfrowej pułapki, czyli co łączy czarnego kota i phishing
Ten rynek ma 242 mln mieszkańców. Sprzedaż online wzrosła o 29 proc.
Phishing na Steamie: jak cyberprzestępcy przejmują konta graczy CS2
Phishing dla dzieci – jak wytłumaczyć, czym są fałszywe wiadomości
Buran Casino Login Quick Secure Access
Badania nad phishingiem podważają skuteczność tradycyjnych testów świadomości bezpieczeństwa
Masowy phishing wspierany przez AI: ponad milion spersonalizowanych wiadomości w trzy dni
Ataki phishingowe podszywające się pod passkeys prowadzą do kradzieży danych z Microsoft 365
Ataki vishingowe na BYOD otwierają drogę do Microsoft 365 i eksfiltracji danych
Phishing w Microsoft 365: atakujący nadużywają Direct Send i celują w godziny pracy w USA
Floryda potwierdza naruszenie bazy DMV po przejęciu konta policyjnego
Trezor: 347 tys. adresów e-mail celem kampanii phishingowej po incydencie u Brevo
Ataki vishingowe na BYOD otwierają drogę do Microsoft 365 i wycieku danych firmowych
Anthropic alarmuje: Iran wykorzystał Claude do ataków na USA, a Rosja opracowywała nową broń!
Czy niedrukowalne znaki unicode wystarczą do ominięcia filtrów antyspamowych? Analiza techniki ASCII Smuggling
Poradnik dla rodziców. Cyberbezpieczeństwo dziecka: na co uważać na początku roku szkolnego.
Hakerzy dobrali się do klientów Trezora. Fałszywe maile wyglądały jak prawdziwe
Oszuści podszywają się pod OLX – znaleźli nowy sposób
Phishing z użyciem wieloetapowych przekierowań Google utrudnia wykrycie ataku
Naruszenie łańcucha dostaw Trezora objęło już 81 tys. klientów
BigBear 2.0 omija MFA w Microsoft 365 i przejmuje sesje po uwierzytelnieniu
Podszywanie się pod help desk IT pozwala obejść MFA. Jak działa ten atak i jak się przed nim bronić
Sprzedaż danych 32,8 mln użytkowników Condé Nast po wcześniejszym wycieku WIRED
Ekspozycja bazy APIS powiązanej z Wietnamem ujawniła 220,8 mln rekordów pasażerów i danych lotniczych
BengalSEO zatruwa wyniki Bing i rozprowadza MayaBot oraz oszustwa tech support
Dostałeś SMS o mandacie? Oszuści podszywają się pod e-TOLL
Fałszywy mandat – od SMS-a do wyłudzania danych karty
Nierówna walka
Naruszenie danych u partnera logistycznego Trezora objęło 67 tys. klientów z USA
Kampania phishingowa z niewidocznym Unicode omija filtry pocztowe na masową skalę