×
Site Menu
Wszystko
Bezpieczeństwo
Serwisy SEC
Podatności i biuletyny
Ransomware
Szyfrowanie dysków
Sieć Tor
Prywatność
Wycieki
Oszustwa
Deepfake i obrazy AI
Dezinformacja
Podsłuchy
Inna elektronika
Konferencje SEC
Kariera bezpiecznika
Programowanie
Programowanie
C i C++
.NET
Java
Inne języki JVM
Python i Perl
PHP
Frontend
Embedded
Zastosowania AI
Konferencje IT / DEV
Kariera programisty
Finanse w IT
Inne tematy
Drony
Kryptowaluty
Prawo autorskie
RODO i dane osobowe
Spoofing i terroryzm
Podatności i biuletyny
Wszystko
Bezpieczeństwo
Serwisy SEC
Podatności i biuletyny
Ransomware
Szyfrowanie dysków
Sieć Tor
Prywatność
Wycieki
Oszustwa
Deepfake i obrazy AI
Dezinformacja
Podsłuchy
Inna elektronika
Konferencje SEC
Kariera bezpiecznika
Programowanie
Programowanie
C i C++
.NET
Java
Inne języki JVM
Python i Perl
PHP
Frontend
Embedded
Zastosowania AI
Konferencje IT / DEV
Kariera programisty
Finanse w IT
Inne tematy
Drony
Kryptowaluty
Prawo autorskie
RODO i dane osobowe
Spoofing i terroryzm
Bit2Watt: nowa technika wykorzystania GPU w chmurz...
Jailbreaki modeli AI stają się narzędziem ofensywn...
Zimbra łata krytyczną lukę command injection w SNM...
Luki sandbox escape w narzędziach AI dla programis...
Apple naprawia lukę Hide My Email ujawniającą praw...
Meta wypłaciła 78 tys. dolarów za lukę ujawniającą...
Otwarty serwer ujawnił kampanię phishingową wspier...
Krytyczna luka CVE-2026-6875 w ServiceNow AI Platf...
Luka w AWS Kiro umożliwiała zdalne wykonanie kodu ...
LegacyHive: nieoficjalne mikropoprawki łatają groź...
Estée Lauder ujawnia skutki ataku na Oracle E-Busi...
Ataki zero-day na SonicWall SMA1000 umożliwiają in...
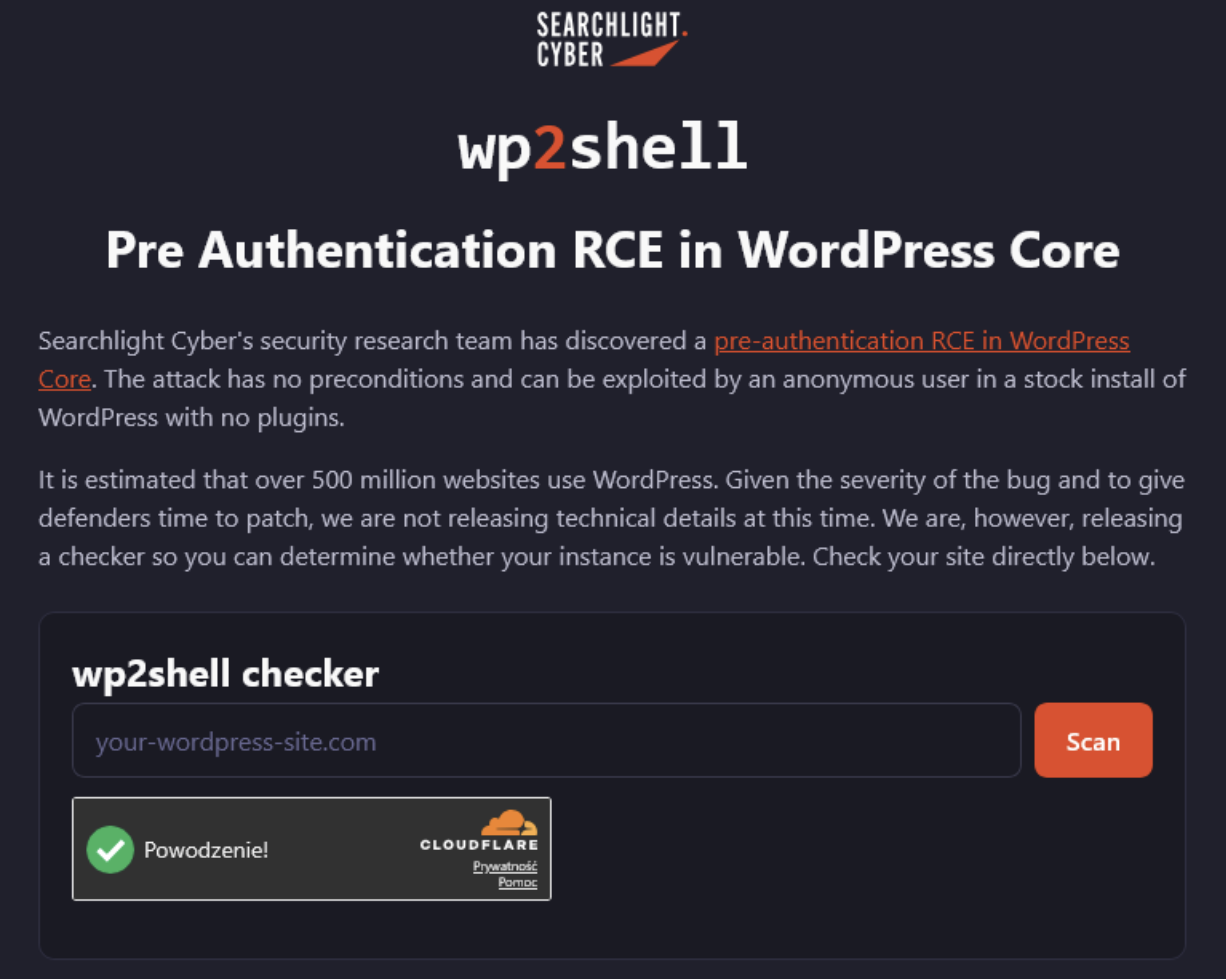
Masowe ataki na WordPress wykorzystują łańcuch wp2...
Qilin wykorzystuje lukę CVE-2026-0257 w PAN-OS do ...
Krytyczna luka RCE w SharePoint wykorzystywana do ...
Fable 5 Wrócił. Problem Nie Zniknął. AI Lock-In W ...
Laser kontra portfel kryptowalutowy – nowy atak wy...
Podatności w oprogramowaniu Windu CMS
Krytyczne dwie podatności w WordPressie tworząc ła...
Jak przez jedną podatną wtyczkę WordPress ujawnion...
Dostęp do bazy i systemu po kilku zapytaniach – kr...
Inc Ransomware wykorzystuje luki zero-day w SonicW...
OpenSSL HollowByte: 11-bajtowe żądania TLS mogą pr...
Krytyczna luka wp2shell w WordPress: zdalne wykona...
CISA dodaje krytyczne luki FortiSandbox i SharePoi...
NadMesh atakuje publiczne usługi AI i kradnie kluc...
7-Zip 26.02 usuwa groźną lukę RCE możliwą do wykor...
Krytyczna podatność w WordPress. Można przejmować ...
Inc ransomware wykorzystuje luki zero-day w SonicW...
CISA dodaje aktywnie wykorzystywaną lukę RCE w Sha...
NadMesh: nowy botnet atakuje usługi AI, klucze chm...
Krytyczna luka wp2shell w WordPress umożliwia zdal...
Luka w rozszerzeniu Claude dla Chrome umożliwia zł...
Krytyczna podatność RCE we wtyczce Everest Forms P...
Niezałatany od ośmiu wydań błąd w przeglądarce Chr...
FortiNET informuje o nowych podatnościach w swoich...
F5 Networks publikuje podatnościach dla swoich pro...
Nowe podatności w produktach firmy Citrix (P26-275...
Luka w Claude for Chrome pozwala rozszerzeniom wyw...
11 podatnych shimów UEFI umożliwia obejście Secure...
ICS Patch Tuesday: Siemens, Schneider i Rockwell u...
CISA dodaje luki SonicWall i Microsoft do katalogu...
Fortinet, Ivanti i ServiceNow publikują poprawki b...
Luka w Cursor na Windows pozwala na wykonanie kodu...
Krytyczne poprawki dla Firefoxa, Chrome, Adobe i V...
Gold Eagle: Biały Dom uruchamia centralny mechaniz...
Zero-day w ShareFile Storage Zones Controller wymu...
AI wykryła zero-day w popularnej wtyczce WordPress...
Microsoft łata rekordowe 622 podatności, w tym dwa...
Dwie luki zero-day w SonicWall SMA 1000 aktywnie w...
Pierwsza
Poprzednia
7
8
9
10
11
12
13
Następna
Ostatnia
Popularne
To już trzeci wyciek danych medycznych Polaków w ciągu kilku...
4 dni temu
340
Twarze AI budzą większe zaufanie niż prawdziwe. Przerażające...
3 dni temu
189
ChatGPT ma już 1,2 mld użytkowników tygodniowo. OpenAI podaj...
3 dni temu
160
Edoardo Mantovani - [EN] Your Mediatek WiFi Chip's Secrets: ...
5 dni temu
127
Hosting za kilkadziesiąt złotych potrafi pozytywnie zaskoczy...
5 dni temu
121











 English (US) ·
 Polish (PL) ·
 Russian (RU) ·
