
CubeCart 6.7.4 z luką XSS w komunikatach GUI. CVE-2026-54644 naprawione w wersji 6.7.5

CubeCart 6.7.4 z luką SQL Injection w module konserwacji bazy danych
CubeCart 6.7.4: uwierzytelnione SQL Injection w panelu administracyjnym
C-MOR 6.0104: podatność Directory Traversal umożliwia nieautoryzowany odczyt plików systemowych
Krytyczna luka w GiveWP umożliwia zdalne wykonanie kodu na serwerach WordPress
CVE-2026-51133: podatność XSS w C-MOR Video Surveillance do wersji 6.0104
PaperCut łata krytyczne luki wykorzystywane w łańcuchu ataku na serwery druku
Sąd: działania Pentagonu wobec Anthropic były bezprawne i bezpodstawne
Boston Scientific przez cały czas usuwa skutki cyberataku zakłócającego globalne operacje
Krytyczna luka Ruby on Rails pod ostrzałem atakujących. CVE-2026-66066 zagraża aplikacjom z Active Storage
Wybór redakcji
Popularne

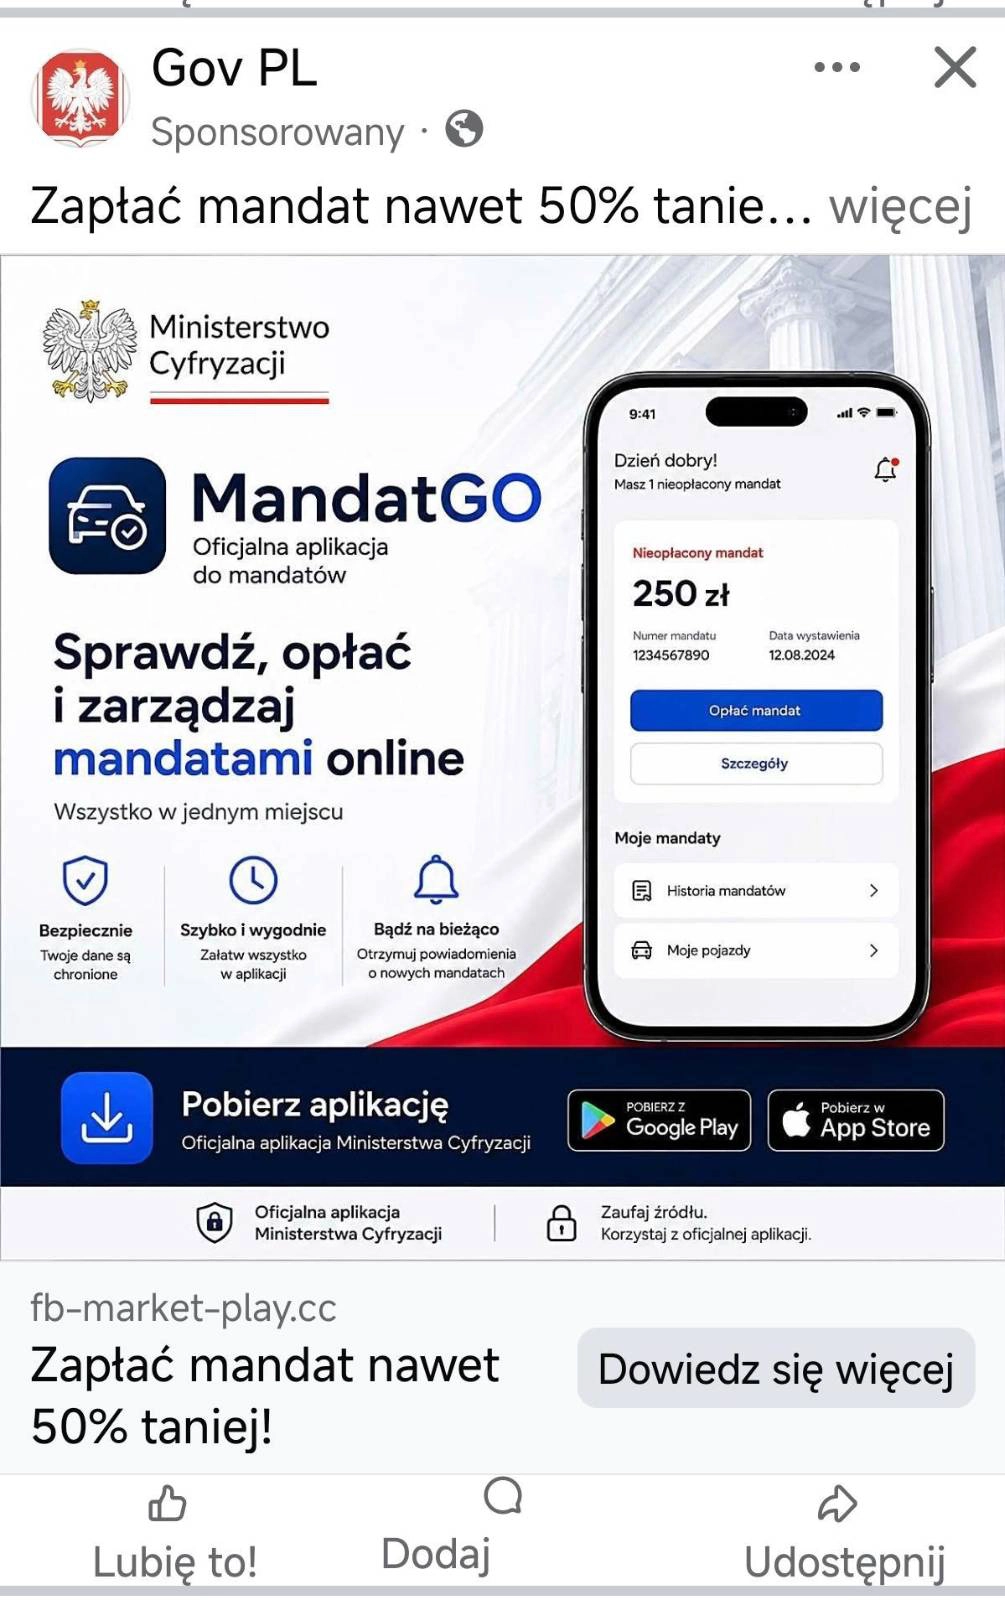
Vinted zmienia regulamin. Nowe zasady już od 8 października
6 dni temu
121
Windows ma ponad 650 dziur. Czegoś takiego jeszcze nie było
6 dni temu
111

 English (US) ·
 Polish (PL) ·
 Russian (RU) ·
© Społeczność PAYLOAD 2026. Wszelkie prawa zastrzeżone.