
Atak na polską hurtownię kwiatów. 0-day w milionowej spółce
Hejt wobec pracowników obsługi klienta - 43 proc. doświadczyło agresji w 2025 r.
Nowości w pakietach Arcabit i mks_vir – styczeń 2026
Bezpieczeństwo danych Polaków. Tyle zgłoszeń naruszeń jeszcze nie było

Zmowa cenowa na rynku elektroniki?

Od kart perforowanych do hasła. Historia logowania
Mustang Panda (HoneyMyte) rozwija CoolClient: nowe moduły kradzieży danych z przeglądarek i monitor schowka

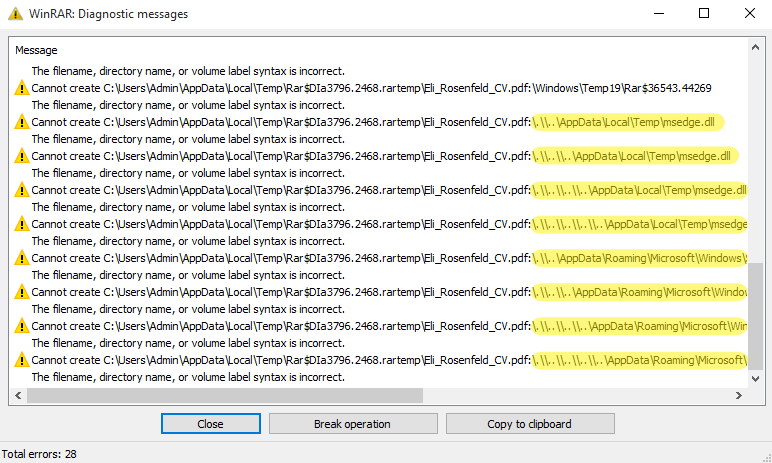
WinRAR: podatność path traversal CVE-2025-8088 przez cały czas masowo wykorzystywana — jak działa łańcuch ataku i co zrobić teraz
Ponad 6 tys. serwerów SmarterMail narażonych na automatyczne przejęcia kont admina (CVE-2026-23760)
Krytyczna luka „sandbox escape” w vm2 dla Node.js (CVE-2026-22709) – jak działa i co zrobić natychmiast
Wybór redakcji
Popularne

 English (US) ·
 Polish (PL) ·
 Russian (RU) ·
© Społeczność PAYLOAD 2026. Wszelkie prawa zastrzeżone.