
Cell Broadcast w Polsce — co kryje się za ostrożną retoryką MSWiA
Sogou Input Method z luką RCE: atak przez protokół sgbiz wdraża malware GrayRabbit

Skazanie dewelopera Conti pokazuje, iż organy ścigania coraz skuteczniej uderzają w zaplecze ransomware
Revolut potwierdza wyciek danych. Oszuści podszyli się pod służby

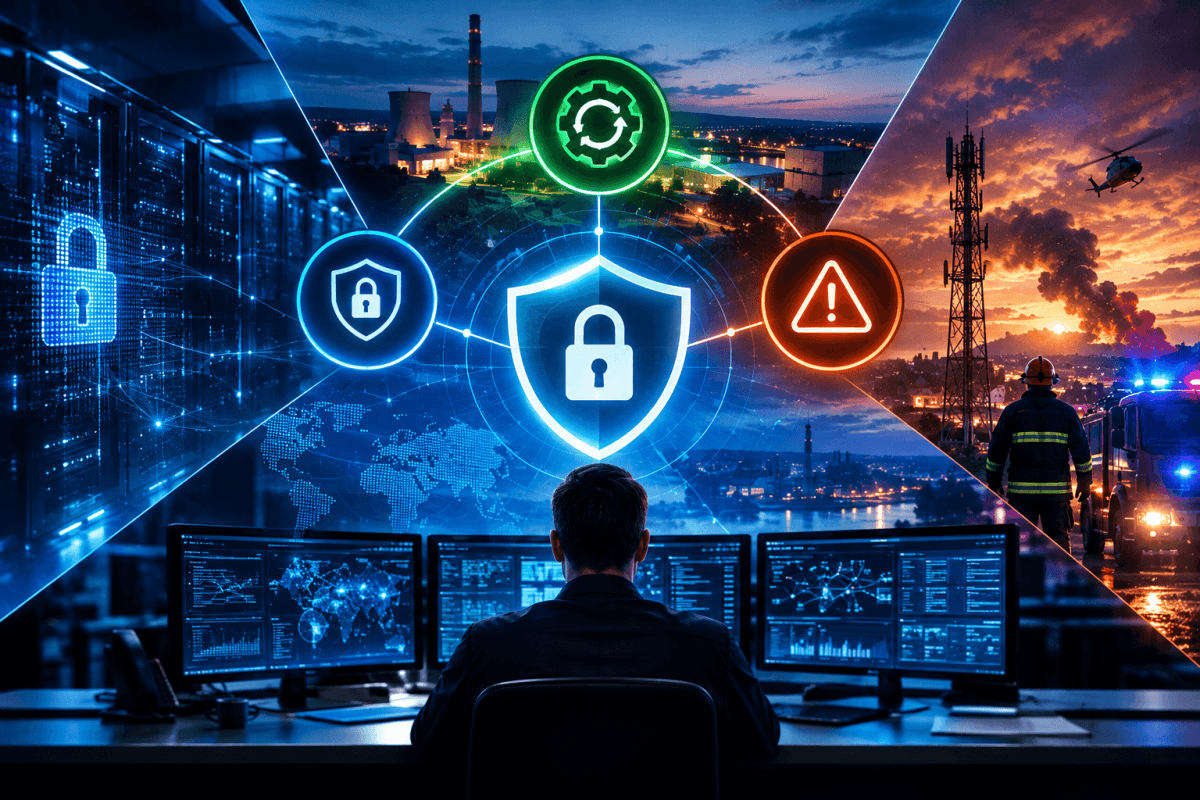
SZBI, ciągłość działania i zarządzanie kryzysowe. Dlaczego podmiot krytyczny powinien połączyć te obszary?
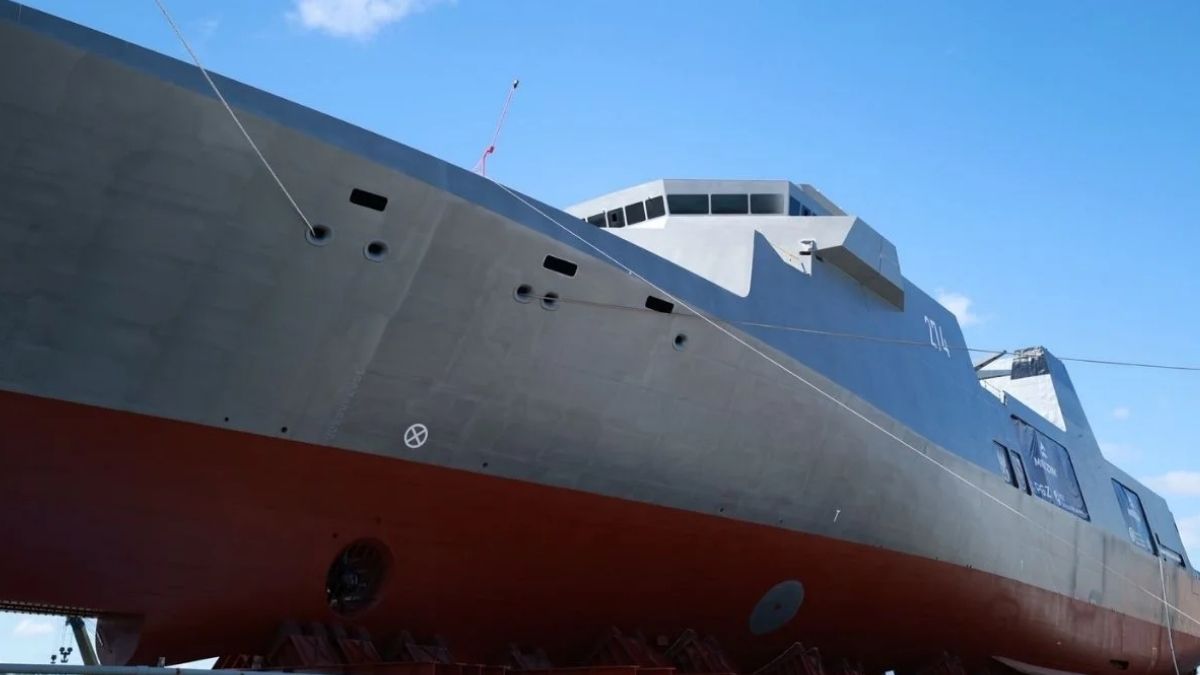
Trzy Mieczniki to za mało. Lepiej zbudować nową fregatę niż remontować grata
Seria ataków na polski sektor ochrony zdrowia. MyDr to najpoważniejszy przykład
Zaufane platformy AI jako nowa powierzchnia ataku. Cyberprzestępcy wykorzystują legalne funkcje do dystrybucji malware
CVE-2026-80428 w ILIAS: krytyczne RCE bez logowania przez wstrzyknięcie obiektów PHP
Badania nad phishingiem podważają skuteczność tradycyjnych testów świadomości bezpieczeństwa
Wybór redakcji
Popularne
Włoskie jezioro potrafi stworzyć gigantyczne tsunami. Ludzie...
1 tydzień temu
111

Tysiące kilometrów torów bez ruszania z miejsca. Polregio ma...
1 tydzień temu
101

 English (US) ·
 Polish (PL) ·
 Russian (RU) ·
© Społeczność PAYLOAD 2026. Wszelkie prawa zastrzeżone.