×
Site Menu
Wszystko
Bezpieczeństwo
Serwisy SEC
Podatności i biuletyny
Ransomware
Szyfrowanie dysków
Sieć Tor
Prywatność
Wycieki
Oszustwa
Deepfake i obrazy AI
Dezinformacja
Podsłuchy
Inna elektronika
Konferencje SEC
Kariera bezpiecznika
Programowanie
Programowanie
C i C++
.NET
Java
Inne języki JVM
Python i Perl
PHP
Frontend
Embedded
Zastosowania AI
Konferencje IT / DEV
Kariera programisty
Finanse w IT
Inne tematy
Drony
Kryptowaluty
Prawo autorskie
RODO i dane osobowe
Spoofing i terroryzm
Podatności i biuletyny
Wszystko
Bezpieczeństwo
Serwisy SEC
Podatności i biuletyny
Ransomware
Szyfrowanie dysków
Sieć Tor
Prywatność
Wycieki
Oszustwa
Deepfake i obrazy AI
Dezinformacja
Podsłuchy
Inna elektronika
Konferencje SEC
Kariera bezpiecznika
Programowanie
Programowanie
C i C++
.NET
Java
Inne języki JVM
Python i Perl
PHP
Frontend
Embedded
Zastosowania AI
Konferencje IT / DEV
Kariera programisty
Finanse w IT
Inne tematy
Drony
Kryptowaluty
Prawo autorskie
RODO i dane osobowe
Spoofing i terroryzm
Nowe aktualizacje od Citrix
Cyber, Cyber… – 232 – Raport (23.06.2022 r.) – Eur...
Cyber, Cyber… – 230 – Raport (21.06.2022 r.) – Czy...
Follina: Exploit 0-day w Microsoft Office prosto z...
XorDDoS – Linux Trojan
Co To Jest Secrets Management?
Bezpieczeństwo Kart Zbliżeniowych
Krajobraz bezpieczeństwa polskiego internetu w 202...
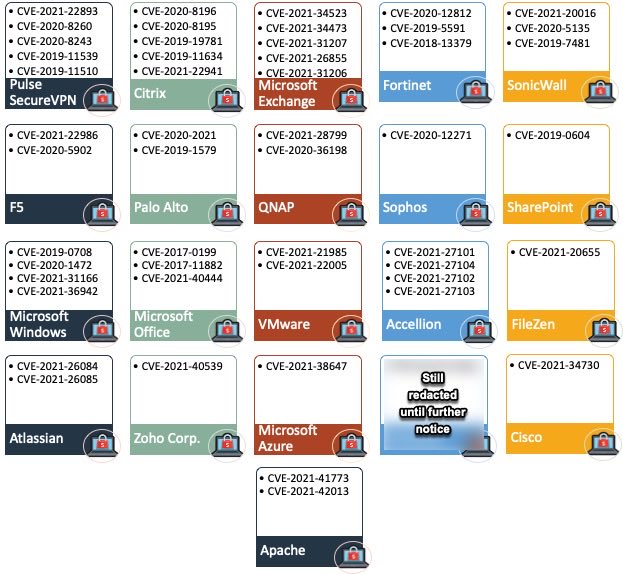
Najważniejsze podatności 2021 r.
Czym jest Bezpieczeństwo Informacji ?
HopLa – autouzupełnianie dla Burp Suite
Testy podatności – Vulnerability Assessment
Rekomendacje w związku ze zwiększonym zagrożeniem ...
SQL injection w Django (CVE-2021-35042)
Krytyczna podatność w bibliotece Apache Log4j (CVE...
Krajobraz bezpieczeństwa polskiego internetu w 202...
Wyniki kwalifikacji do European Cyber Security Cha...
Jak mogłem sterować polskimi oczyszczalniami, Marc...
Jak wirusy radzą sobie z mechanizmem UAC?
Windows Defender arbitrary file deletion: CVE-2020...
Coraz więcej urządzeń przemysłowych podłączonych d...
Badanie bezpieczeństwa stron placówek oświatowych
Podstawy systemów SCADA [aktualizacja 02.05.2022]
Podatności w usłudze Remote Desktop
Przejęcie domen .pl związanych z atakiem BadWPAD
SECURE 2019 – Call for Speakers
Pierwszy zdalny atak typu side-channel na pamięć p...
Fuzzing Procesorów - Wstęp, Cele i Zasady
Intel Management Engine – jedyny "legalny" trojan ...
L1TF Foreshadow – atak na mechanizmy ochrony sprzę...
Automatyczne wyszukiwanie podatności bezpieczeństw...
SECURE 2018 – Call for Speakers
Głębsze spojrzenie na moduły Tofsee
Pierwsza
Poprzednia
85
86
87
88
Następna
Popularne
Robert Kruczek, Kamil Szczurowski - [PL] How we hacked half ...
6 dni temu
139
Złośliwe rozszerzenie Claude Code w Cursor – przeszukuje dan...
5 dni temu
131
Oszuści udają kontrahentów i banki, aby wyłudzić dane z firm...
2 dni temu
122
Aktualizacja systemu z instalacją malware w tle – zaszłość w...
4 dni temu
119
Nowe ataki na polskie sklepy. Jest apel policji
3 dni temu
115