×
Site Menu
Wszystko
Bezpieczeństwo
Serwisy SEC
Podatności i biuletyny
Ransomware
Szyfrowanie dysków
Sieć Tor
Prywatność
Wycieki
Oszustwa
Deepfake i obrazy AI
Dezinformacja
Podsłuchy
Inna elektronika
Konferencje SEC
Kariera bezpiecznika
Programowanie
Programowanie
C i C++
.NET
Java
Inne języki JVM
Python i Perl
PHP
Frontend
Embedded
Zastosowania AI
Konferencje IT / DEV
Kariera programisty
Finanse w IT
Inne tematy
Drony
Kryptowaluty
Prawo autorskie
RODO i dane osobowe
Spoofing i terroryzm
Serwisy SEC
Wszystko
Bezpieczeństwo
Serwisy SEC
Podatności i biuletyny
Ransomware
Szyfrowanie dysków
Sieć Tor
Prywatność
Wycieki
Oszustwa
Deepfake i obrazy AI
Dezinformacja
Podsłuchy
Inna elektronika
Konferencje SEC
Kariera bezpiecznika
Programowanie
Programowanie
C i C++
.NET
Java
Inne języki JVM
Python i Perl
PHP
Frontend
Embedded
Zastosowania AI
Konferencje IT / DEV
Kariera programisty
Finanse w IT
Inne tematy
Drony
Kryptowaluty
Prawo autorskie
RODO i dane osobowe
Spoofing i terroryzm
WSL - korzystaj z ulubionych narzędzi Linuxa w Win...
Co tam u ciebie, Emoteciku?
Podsumowanie roku 2019 - trendy i wyzwania na przy...
Dobry POM
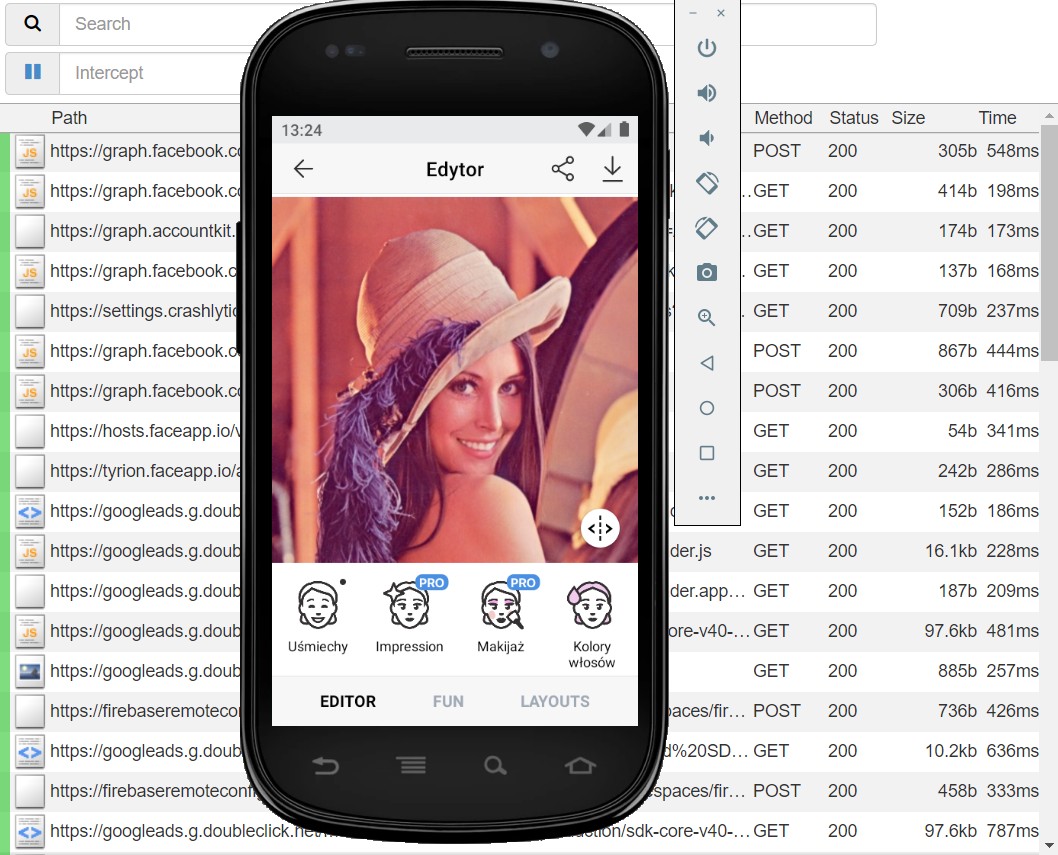
FaceApp – analiza aplikacji oraz rekomendacje doty...
Corporate event security/Bezpieczeństwo imprez kor...
Pierwsze kroki z OpenShift
MapStruct – Czyli Jak gwałtownie i Wygodnie Mapowa...
MapStruct – Czyli Jak gwałtownie i Wygodnie Mapowa...
Techniki wykrywania sprzętowych koni trojańskich i...
Konieczność TRYBU-B
Jak cyberprzestępcy używają memów do komunikacji z...
MWDB – nasz sposób na współdzielenie informacji na...
Backdoor w architekturze x86 dla początkujących
Analiza złośliwego systemu Backswap
Analiza złośliwego systemu Ostap (Backswap dropper...
Logiczna ekstrakcja danych z urządzeń iOS: zapobie...
Mtracker – nasz sposób na śledzenie złośliwego opr...
Analiza polskiego BankBota
Wikileaks opublikowało dzisiaj kod źródłowy HIVE -...
Ramnit – dogłębna analiza
Zatruwanie odpowiedzi LLMNR – Responder, llmnr_res...
Analiza złośliwego systemu Emotet v4
Przestępstwa związane z kryptowalutami. Kryptowalu...
LatentBot – modularny i silnie zaciemniony bot
Mobile Forensics nie zawsze prosty i przyjemny
Następca Banatrixa: dodatek do przeglądarki
Ekstrakcja danych z kont Google – badanie firmy El...
Retencja danych telekomunikacyjnych – jak zrobić t...
Pierwsza
Poprzednia
189
190
191
192
Następna
Popularne
Claude i automatyczne łańcuchy exploitów: nowe ryzyko dla be...
4 dni temu
128
CVE-2026-98432: krytyczna luka w jądrze Linuksa grozi zdalny...
4 dni temu
112
Atak supply chain na Polymarket: złośliwy skrypt przejął akt...
4 dni temu
112
CISA dodaje aktywnie wykorzystywaną lukę RCE w GitLab i poda...
4 dni temu
109
Phishing podszywający się pod Anthropic ominął czołowe zabez...
4 dni temu
101











 English (US) ·
 Polish (PL) ·
 Russian (RU) ·
