×
Site Menu
Wszystko
Bezpieczeństwo
Serwisy SEC
Podatności i biuletyny
Ransomware
Szyfrowanie dysków
Sieć Tor
Prywatność
Wycieki
Oszustwa
Deepfake i obrazy AI
Dezinformacja
Podsłuchy
Inna elektronika
Konferencje SEC
Kariera bezpiecznika
Programowanie
Programowanie
C i C++
.NET
Java
Inne języki JVM
Python i Perl
PHP
Frontend
Embedded
Zastosowania AI
Konferencje IT / DEV
Kariera programisty
Finanse w IT
Inne tematy
Drony
Kryptowaluty
Prawo autorskie
RODO i dane osobowe
Spoofing i terroryzm
Serwisy SEC
Wszystko
Bezpieczeństwo
Serwisy SEC
Podatności i biuletyny
Ransomware
Szyfrowanie dysków
Sieć Tor
Prywatność
Wycieki
Oszustwa
Deepfake i obrazy AI
Dezinformacja
Podsłuchy
Inna elektronika
Konferencje SEC
Kariera bezpiecznika
Programowanie
Programowanie
C i C++
.NET
Java
Inne języki JVM
Python i Perl
PHP
Frontend
Embedded
Zastosowania AI
Konferencje IT / DEV
Kariera programisty
Finanse w IT
Inne tematy
Drony
Kryptowaluty
Prawo autorskie
RODO i dane osobowe
Spoofing i terroryzm
DIL Observatory pokazuje, jak geopolityka napędza ...
Tydzień w IT Reseller. Najważniejsze publikacje 25...
Google zbierał dane użytkowników Androida. 100 mln...
Cyberbezpieczeństwo w praktyce, czyli IT Security ...
Nadpis SMS „mObywatel” w końcu zastrzeżony. Dlacze...
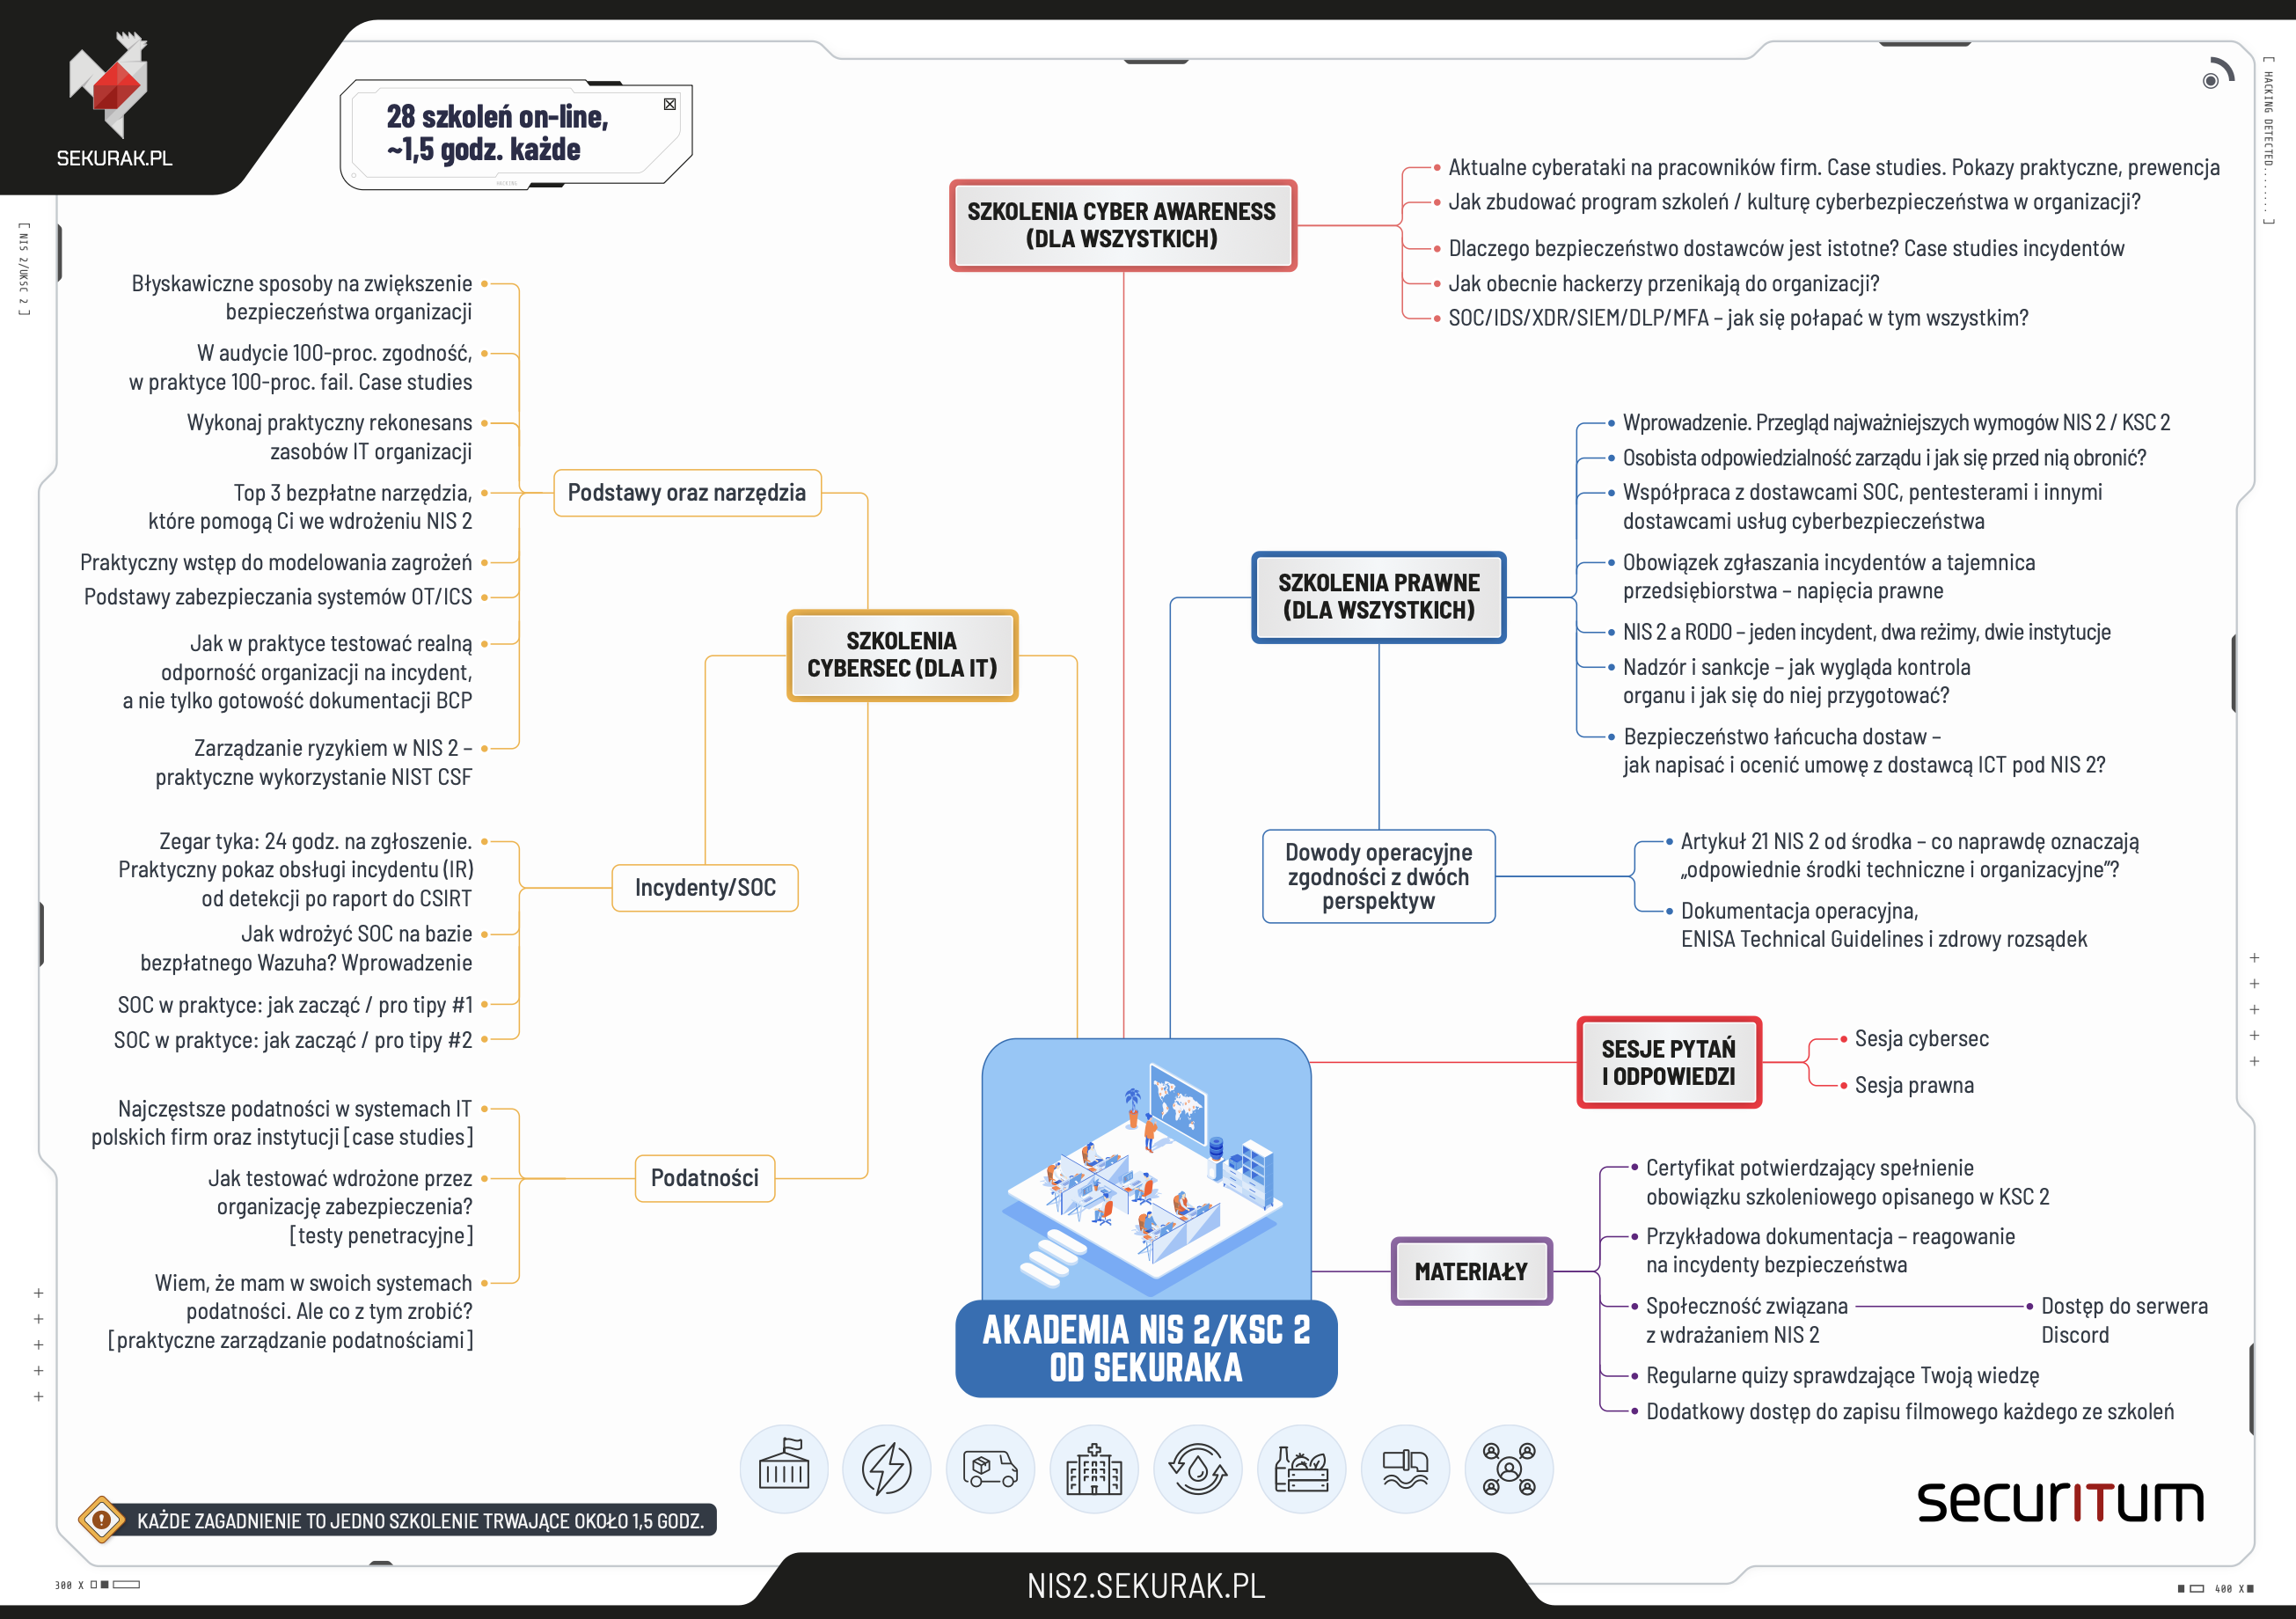
Akademia NIS2/KSC2 od sekuraka – nowe, praktyczne ...
Fałszywe ChatGPT i Claude infekują komputery. Cybe...
Ataki na pakiety open source wykraczają poza typos...
Akcja przeciwko THE.Hosting nie zatrzymała rosyjsk...
JINX-0164 atakuje firmy kryptowalutowe: fałszywa r...
Microsoft i Resecurity uderzają w Fox Tempest, czy...
Sprawca sextortion skazany na 33 lata więzienia za...
Naruszenie danych w Carnival: po ataku socjotechni...
Malware do kopania kryptowalut atakuje przez SEO p...
BTMOB RAT na Androida: mobilny trojan MaaS atakuje...
Rumuński cyberprzestępca skazany za włamanie do si...
Zlikwidowano botnet Glassworm. Ślady wskazują na R...
Rosja i Chiny szykują na nas „bombę”
Megalodon kompromituje tysiące repozytoriów GitHub...
Ghost Stadium: tysiące fałszywych domen FIFA ataku...
Cyberatak na LA Metro powiązany z irańskimi aktora...
Rumuński haker skazany w USA za sprzedaż dostępu d...
SymJack: nowy wektor ataku na agentów AI do progra...
Grandoreiro i BTMOB RAT: nowe kampanie malware ban...
FBI ostrzega: Silent Ransom sięga po fizyczne atak...
Złośliwy pakiet npm wykradał pliki z katalogu Clau...
Złośliwe koparki GPU rozprzestrzeniane przez SEO p...
Holenderska policja zatrzymała podejrzanego o włam...
GlassWorm: przejęcie infrastruktury C2 zakłóciło g...
Pilny mail z dokumentem? CERT Polska ostrzega prze...
Tech Race Summit: trwa ostatni nabór prelegentów
Polska i Wielka Brytania zawarły traktat. Ma odstr...
Scam na inwestycje. Wykorzystano wizerunek zmarłeg...
Repozytoria na GitHubie zainfekowane w ataku Megal...
Rzekoma baza 340 mln profili OnlyFans: rekonstrukc...
Atak na dostawcę zewnętrznego ujawnił dane pacjent...
BTMOB: androidowy RAT w modelu MaaS obniża próg we...
Atak na łańcuch dostaw Laravel-Lang: złośliwe paki...
D-Link DSL-2600U: ujawnienie hasła administratora ...
TeamPCP i Shai-Hulud: jak młoda grupa zagroziła be...
Megalodon infekuje tysiące repozytoriów GitHub prz...
Holandia uderza w bulletproof hosting powiązany z ...
Microsoft Defender for Endpoint z automatyczną izo...
Nimbus Manticore rozszerza kampanie APT: malware w...
Krytyczna luka w KnowledgeDeliver LMS wykorzystana...
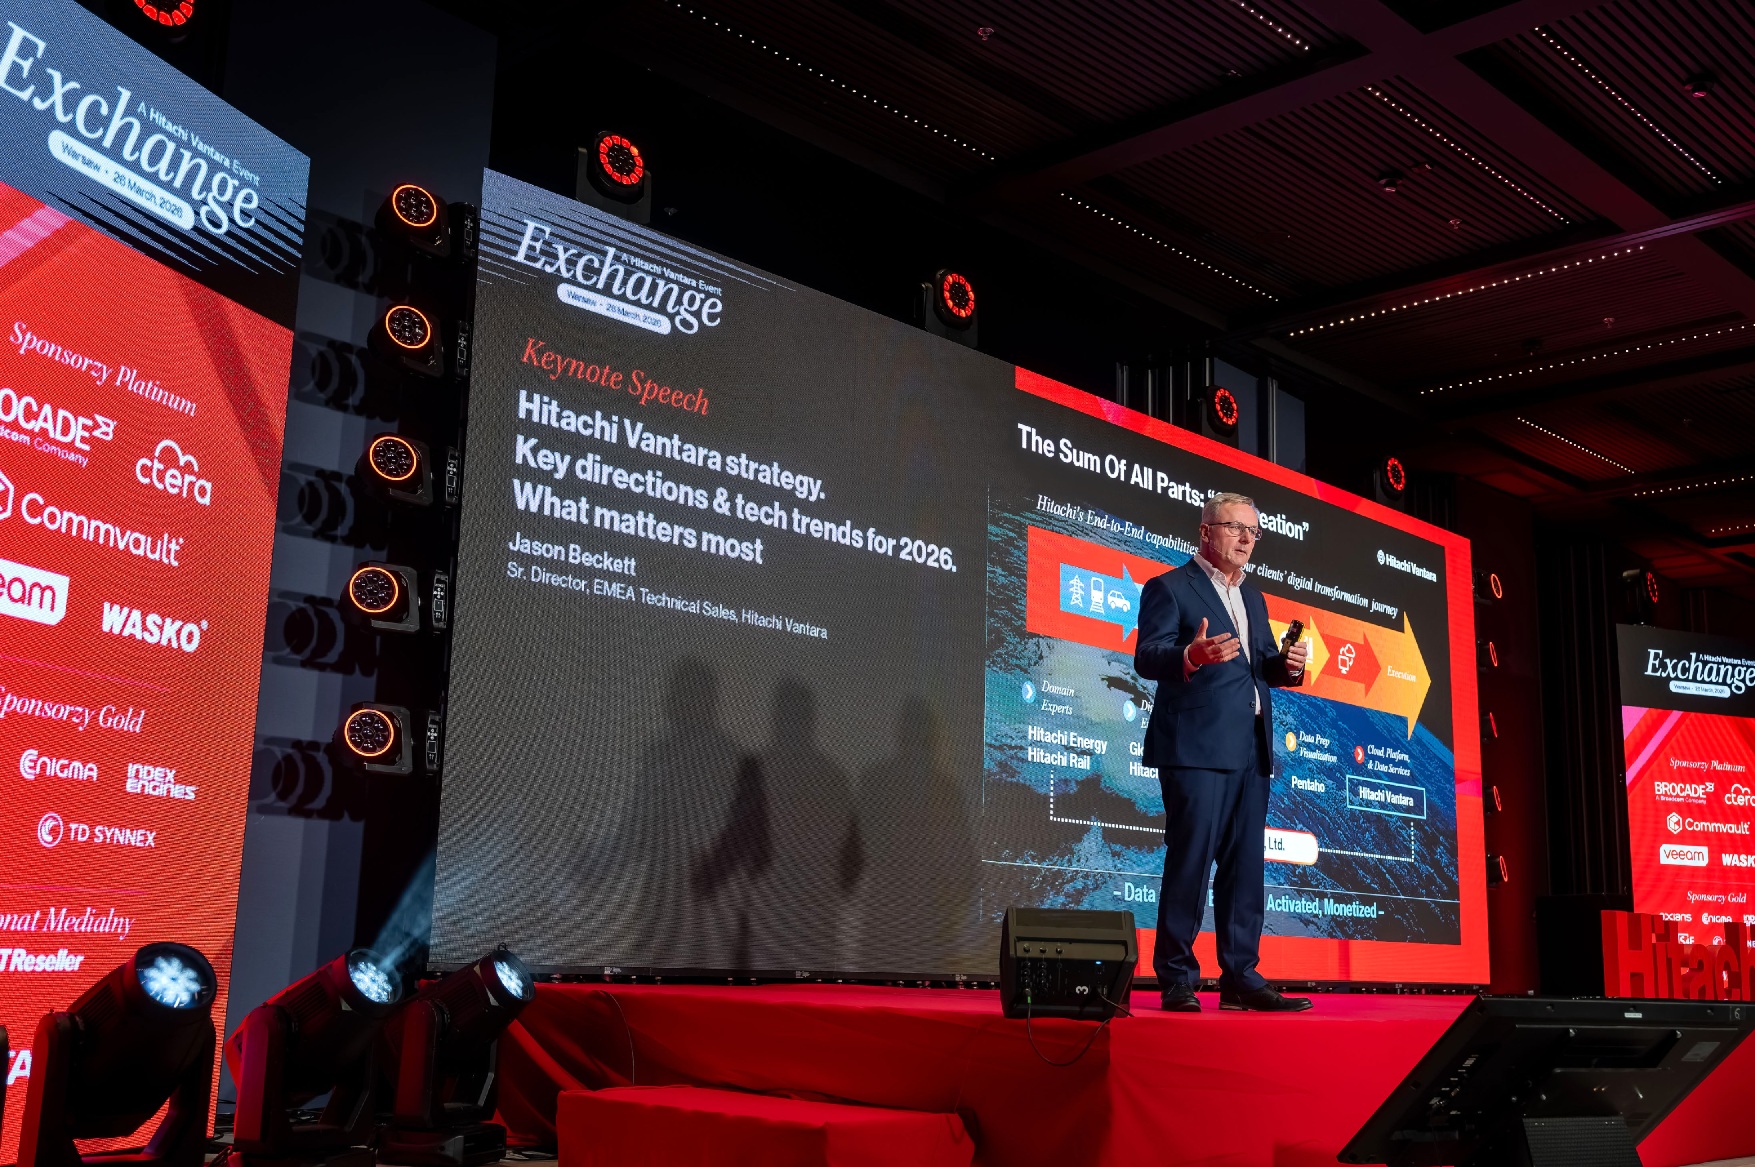
Relacja z Hitachi Vantara Exchange 2026 – Mit 100%...
Naruszenie danych w DocketWise dotknęło 143 tysięc...
Sklep powiązany z dyrektorem FBI wyłączony po wykr...
Naruszenie danych w The Oncology Institute pokazuj...
Holandia przejęła 800 serwerów. Uderzenie w zaplec...
Pierwsza
Poprzednia
25
26
27
28
29
30
31
Następna
Ostatnia
Popularne
Claude i automatyczne łańcuchy exploitów: nowe ryzyko dla be...
3 dni temu
122
Atak supply chain na Polymarket: złośliwy skrypt przejął akt...
3 dni temu
103
CISA dodaje aktywnie wykorzystywaną lukę RCE w GitLab i poda...
3 dni temu
103
Najważniejsza aktualizacja Windows 11 już dostępna. Instalac...
6 dni temu
101
CVE-2026-98432: krytyczna luka w jądrze Linuksa grozi zdalny...
3 dni temu
99




 English (US) ·
 Polish (PL) ·
 Russian (RU) ·
