×
Site Menu
Wszystko
Bezpieczeństwo
Serwisy SEC
Podatności i biuletyny
Ransomware
Szyfrowanie dysków
Sieć Tor
Prywatność
Wycieki
Oszustwa
Deepfake i obrazy AI
Dezinformacja
Podsłuchy
Inna elektronika
Konferencje SEC
Kariera bezpiecznika
Programowanie
Programowanie
C i C++
.NET
Java
Inne języki JVM
Python i Perl
PHP
Frontend
Embedded
Zastosowania AI
Konferencje IT / DEV
Kariera programisty
Finanse w IT
Inne tematy
Drony
Kryptowaluty
Prawo autorskie
RODO i dane osobowe
Spoofing i terroryzm
Serwisy SEC
Wszystko
Bezpieczeństwo
Serwisy SEC
Podatności i biuletyny
Ransomware
Szyfrowanie dysków
Sieć Tor
Prywatność
Wycieki
Oszustwa
Deepfake i obrazy AI
Dezinformacja
Podsłuchy
Inna elektronika
Konferencje SEC
Kariera bezpiecznika
Programowanie
Programowanie
C i C++
.NET
Java
Inne języki JVM
Python i Perl
PHP
Frontend
Embedded
Zastosowania AI
Konferencje IT / DEV
Kariera programisty
Finanse w IT
Inne tematy
Drony
Kryptowaluty
Prawo autorskie
RODO i dane osobowe
Spoofing i terroryzm
Fałszywe strony open source wysoko w Google rozpro...
FlutterShell na macOS: nowy backdoor rozprzestrzen...
Francja i Hiszpania rozbiły internetowy rynek fałs...
IronWorm atakuje npm: malware infekuje 36 pakietów...
Hola Browser na Windows skompromitowany w ataku na...
Cyberprzestępcy coraz częściej wykorzystują AI. Au...
DriveSurge: masowa kampania ClickFix i FakeUpdate ...
WeedHack atakuje społeczność Minecrafta. Ponad 116...
Narzędzia ransomware wspierane przez AI automatyzu...
Złośliwe powiadomienia mogły przejmować Google Gem...
345 dni niezweryfikowanej ekspozycji w bankowości:...
Operacja KRATOS 2: służby rozbiły dziewięć grup od...
Atlas RAT w europejskich cyberatakach: kampania TA...
Usługi Google Play. Uzurpator na tronie-smartfonie...
Warszawa: wielki finał sezonu! AWS OpenSearch, API...
ENISA NIS360 2026: UE wzmacnia cyberodporność, ale...
SideCopy atakuje afgańskie instytucje finansowe z ...
Kampania malware na WordPress wykorzystuje profile...
Atak łańcucha dostaw „Miasma” uderza w pakiety npm...
Meta AI a przejęcia kont na Instagramie: jak błąd ...
DriveSurge wykorzystuje tysiące przejętych stron d...
Zestaw ransomware wspierany przez AI automatyzuje ...
WeedHack infekuje ponad 116 tys. systemów graczy M...
Ochrona dzieci przed pornografią – Rada Ministrów ...
Przejęte konta na Instagramie. Hakerzy wykorzystal...
Cyberatak na Pomorzu. Wyciekły dane prawie 40 tys....
5,7 tys. commitów w 6 godzin. Repozytoria GitHub z...
Atak na konta Instagram przez bota wsparcia AI Met...
Gamaredon ukrywa robaka w strumieniach NTFS i wzma...
Nadużycia funkcji udostępniania w ChatGPT nowym we...
Holenderska policja rozbiła botnet obejmujący 17 m...
DriveSurge przejmuje tysiące witryn i napędza kamp...
Kampania malware na WordPress ukrywa ładunki w pro...
Hiszpania zatrzymała sprawcę doxingu urzędników pa...
Ostatni turniej przed finałem!
Polecenie ls i znaczniki czasowe
Krajobraz Zagrożeń – 01.06.2026
Sama technologia Cię nie obroni. Dlaczego Twój biz...
Strategiczne partnerstwo z NATO. ESET dołączył do ...
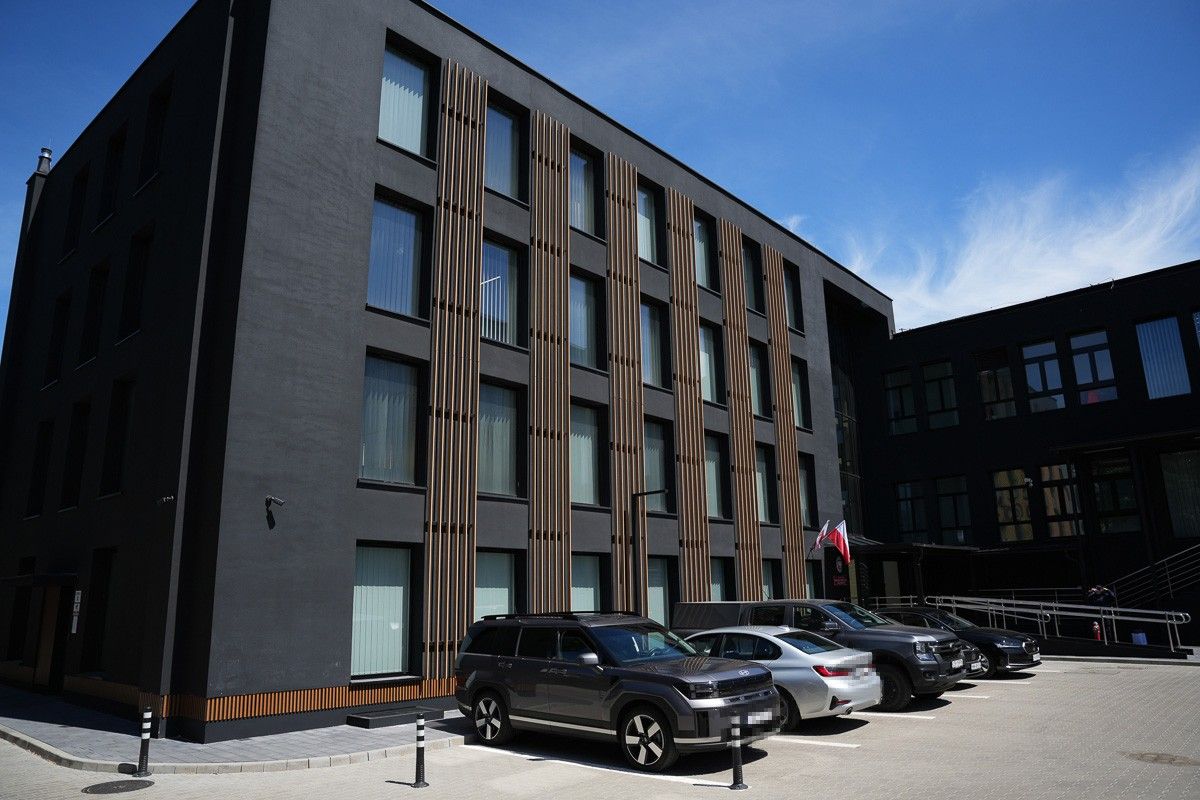
Kolejna inwestycja Policji. Otwarto obiekt za niem...
Account Discovery w Entra ID, czyli nie da się zar...
Holenderskie służby rozbiły botnet powiązany z 17 ...
Holandia rozbiła botnet 17 mln urządzeń. Cios w za...
GREYVIBE: rosyjsko-powiązana grupa APT wykorzystuj...
Fałszywe strony awarii ChatGPT wykorzystywane do d...
Rosyjskie służby nasilają pozyskiwanie zachodnich ...
Złośliwy pakiet npm wykradał dane z katalogu Claud...
CyCOS pod auspicjami CIISec: nowe wsparcie cyberbe...
Holenderska akcja przeciwko THE.Hosting nie zatrzy...
The Com: cyberprzestępczy ekosystem łączący właman...
Pierwsza
Poprzednia
24
25
26
27
28
29
30
Następna
Ostatnia
Popularne
Claude i automatyczne łańcuchy exploitów: nowe ryzyko dla be...
3 dni temu
122
Atak supply chain na Polymarket: złośliwy skrypt przejął akt...
3 dni temu
103
CISA dodaje aktywnie wykorzystywaną lukę RCE w GitLab i poda...
3 dni temu
103
Najważniejsza aktualizacja Windows 11 już dostępna. Instalac...
6 dni temu
101
CVE-2026-98432: krytyczna luka w jądrze Linuksa grozi zdalny...
3 dni temu
99






 English (US) ·
 Polish (PL) ·
 Russian (RU) ·
