×
Site Menu
Wszystko
Bezpieczeństwo
Serwisy SEC
Podatności i biuletyny
Ransomware
Szyfrowanie dysków
Sieć Tor
Prywatność
Wycieki
Oszustwa
Deepfake i obrazy AI
Dezinformacja
Podsłuchy
Inna elektronika
Konferencje SEC
Kariera bezpiecznika
Programowanie
Programowanie
C i C++
.NET
Java
Inne języki JVM
Python i Perl
PHP
Frontend
Embedded
Zastosowania AI
Konferencje IT / DEV
Kariera programisty
Finanse w IT
Inne tematy
Drony
Kryptowaluty
Prawo autorskie
RODO i dane osobowe
Spoofing i terroryzm
Serwisy SEC
Wszystko
Bezpieczeństwo
Serwisy SEC
Podatności i biuletyny
Ransomware
Szyfrowanie dysków
Sieć Tor
Prywatność
Wycieki
Oszustwa
Deepfake i obrazy AI
Dezinformacja
Podsłuchy
Inna elektronika
Konferencje SEC
Kariera bezpiecznika
Programowanie
Programowanie
C i C++
.NET
Java
Inne języki JVM
Python i Perl
PHP
Frontend
Embedded
Zastosowania AI
Konferencje IT / DEV
Kariera programisty
Finanse w IT
Inne tematy
Drony
Kryptowaluty
Prawo autorskie
RODO i dane osobowe
Spoofing i terroryzm
Cyfrowa odpowiedzialność w praktyce szkolnej – kry...
FBI ściga właściciela Archive.today
1000 testów penetracyjnych w pigułce – czyli szkol...
Jak wylogować się z konta Google / Gmail na komput...
Politycy już nie chcą korzystać z popularnych komu...
Ataki na Polskę. CBZC: Konwencja ONZ nam pomoże
Trojanizowane instalatory ESET dostarczają backdoo...
Balancer odzyskuje środki po włamaniu na 128 mln U...
Linux Commands Dla Analityków Bezpieczeństwa – Peł...
Jak uodpornić firmę na cyberataki, nie wydając mil...
Konferencja ekspertów „AP SMOKE 2025” w Warszawie
Infostealer w Nikkei: jak jeden komputer otworzył ...
Ruszają powszechne dobrowolne szkolenia obronne. Z...
CVE-2012-1723 — Oracle Java SE HotSpot (bytecode v...
EDR vs MDR vs XDR
CVE-2012-0507 — Java SE (AtomicReferenceArray, typ...
CVE-2012-0158 — MSCOMCTL.OCX RCE w dokumentach Off...
CVE-2011-0609 — Adobe Flash/Reader (Authplay) RCE ...
CVE-2010-3333 — Microsoft Office RTF Stack Buffer ...
Współpraca naukowa dla cyberbezpieczeństwa
Firmy chcą suwerenności cyfrowej, ale wciąż zanied...
GlassWorm – nowy, “niewidzialny” atak na łańcuch d...
Ukryty mechanizm eskalacji uprawnień dzięki różnyc...
Jak reklamy internetowe śledzą europejskich urzędn...
Gawkowski: wierzę, iż nowelizacja KSC trafi do pre...
CBZC rozbiło grupę zajmującą się fałszywymi inwest...
Atak hakerski na biuro podróży Itaka
F5 wzywa posiłki po ataku hakerskim. CrowdStrike m...
Poszerzaj kompetencje ze sprawdzonymi źródłami wie...
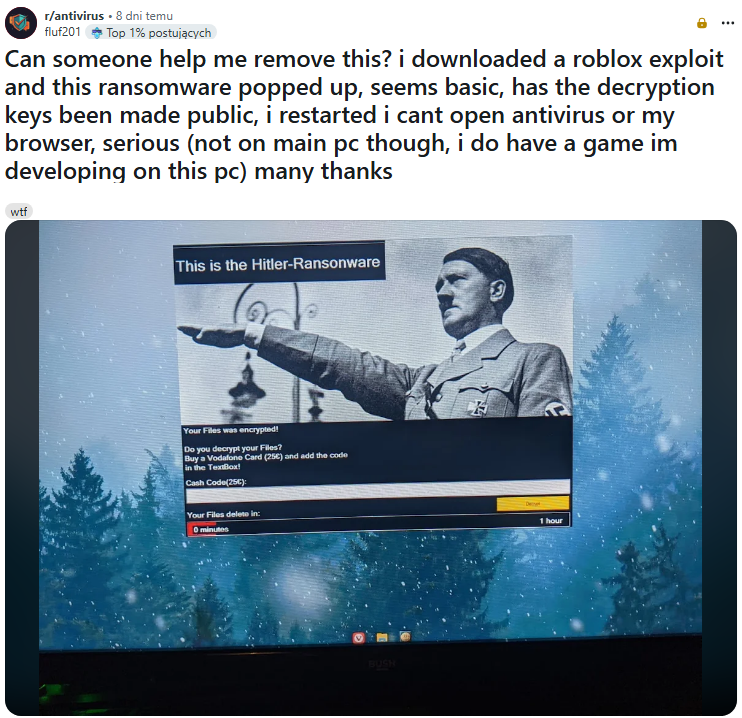
„Exploit” na Roblox i Hitler-Ransomware – historia...
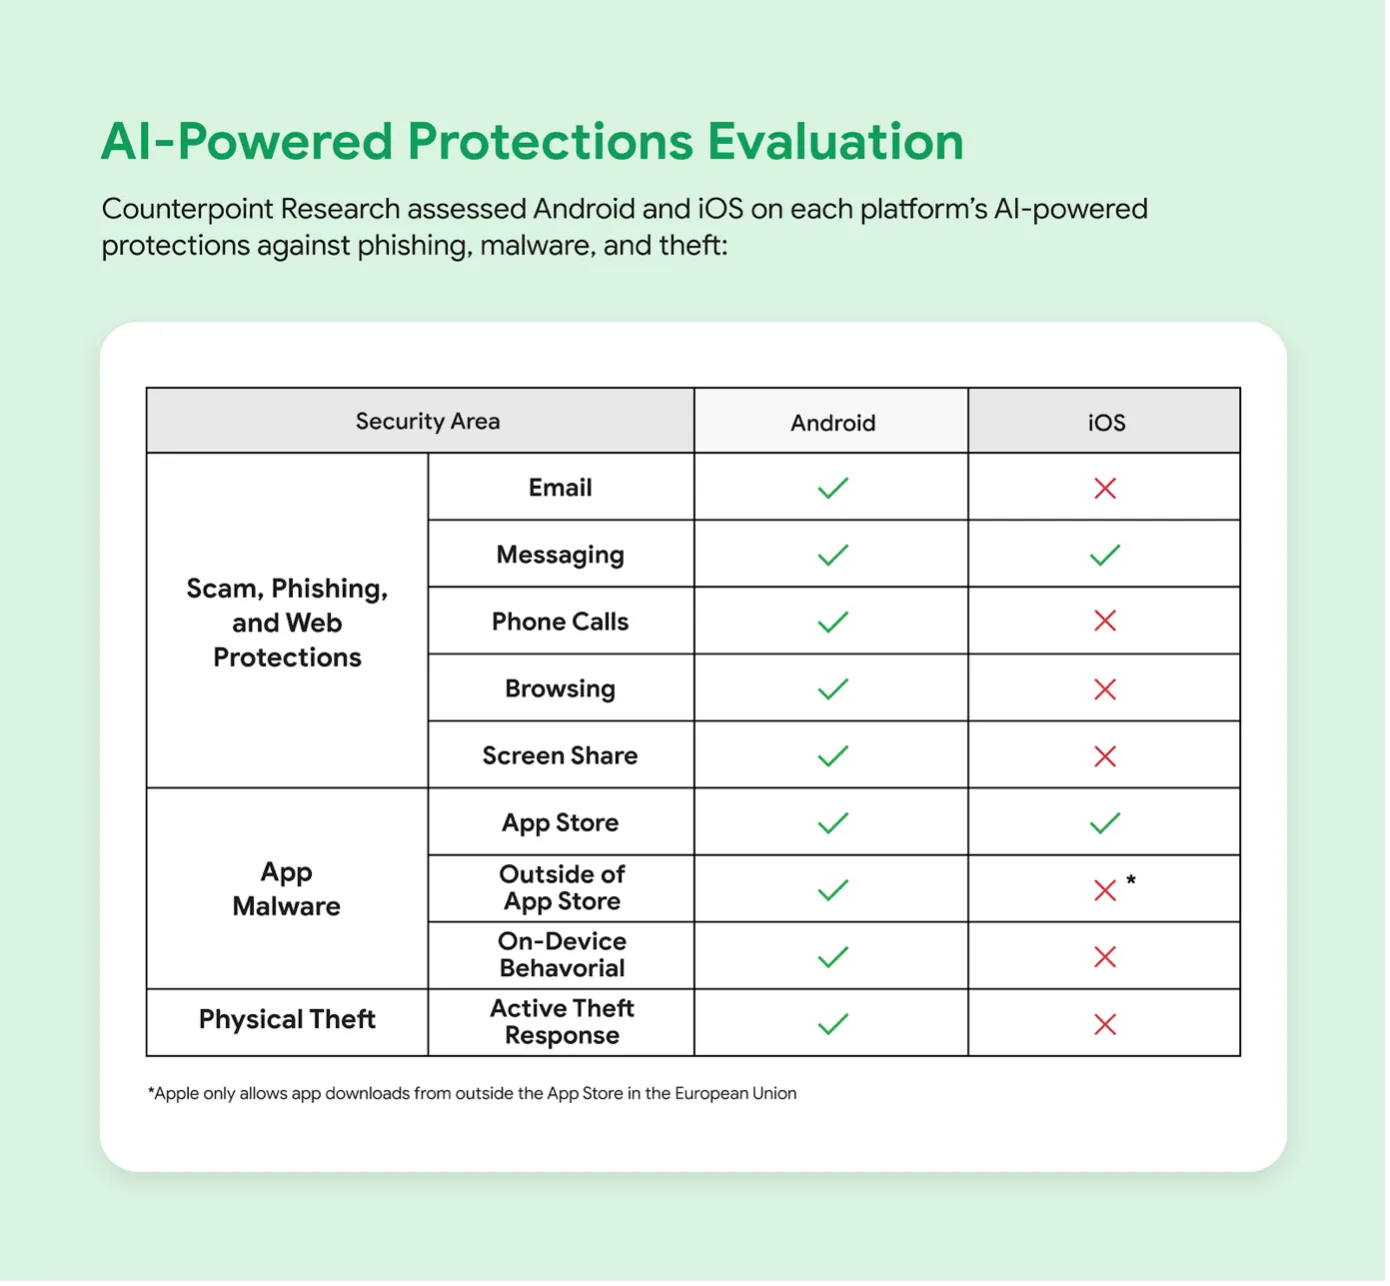
Google twierdzi, iż dzięki AI Android blokuje 10 m...
Rosyjskie służby kontra hakerzy. Infostealer Meduz...
PZU wzmacnia cyberbezpieczeństwo dzięki polskiemu ...
Od ataków zewnętrznych do zagrożeń insiderskich: j...
PZU zbroi się przed cyberatakami: firma rozpoczyna...
Uwaga, programiści! Złośliwe Pakiety NPM pobrano j...
Publicznie dostępny plik (4TB) z backupem bazy dan...
Dane klientów SuperGrosz na sprzedaż w sieci? Kole...
⚠️ Uwaga na e-maile od NFZ o “zwrocie kosztów zaku...
⚠️ [AKTUALIZACJA] Wyciek danych z SuperGrosz.pl
Rosyjska policja zatrzymała domniemanych twórców M...
Gdzie i jak pobrać za darmo demo Comarch ERP Optim...
Open VSX: „GlassWorm” nie był robakiem? Eclipse ga...
FCC zamierza uchylić „bidenowskie” wymogi cyber dl...
Windows 11 dla twórców i graczy: 12 usprawnień, kt...
Pokażemy Ci jak programować w Pythonie (bezpłatnie...
Chińska grupa zaatakowała placówki w Belgii i na W...
Awaria w PKO Banku Polskim i Millennium
Innowacje i bezpieczeństwo w jednym miejscu – Wars...
Bolt zaczął udostępniać prywatne e-maile i telefon...
Pierwsza
Poprzednia
49
50
51
52
53
54
55
Następna
Ostatnia
Popularne
Claude i automatyczne łańcuchy exploitów: nowe ryzyko dla be...
4 dni temu
125
Atak supply chain na Polymarket: złośliwy skrypt przejął akt...
4 dni temu
106
CISA dodaje aktywnie wykorzystywaną lukę RCE w GitLab i poda...
4 dni temu
104
CVE-2026-98432: krytyczna luka w jądrze Linuksa grozi zdalny...
4 dni temu
103
Phishing podszywający się pod Anthropic ominął czołowe zabez...
4 dni temu
95












 English (US) ·
 Polish (PL) ·
 Russian (RU) ·
