×
Site Menu
Wszystko
Bezpieczeństwo
Serwisy SEC
Podatności i biuletyny
Ransomware
Szyfrowanie dysków
Sieć Tor
Prywatność
Wycieki
Oszustwa
Deepfake i obrazy AI
Dezinformacja
Podsłuchy
Inna elektronika
Konferencje SEC
Kariera bezpiecznika
Programowanie
Programowanie
C i C++
.NET
Java
Inne języki JVM
Python i Perl
PHP
Frontend
Embedded
Zastosowania AI
Konferencje IT / DEV
Kariera programisty
Finanse w IT
Inne tematy
Drony
Kryptowaluty
Prawo autorskie
RODO i dane osobowe
Spoofing i terroryzm
Serwisy SEC
Wszystko
Bezpieczeństwo
Serwisy SEC
Podatności i biuletyny
Ransomware
Szyfrowanie dysków
Sieć Tor
Prywatność
Wycieki
Oszustwa
Deepfake i obrazy AI
Dezinformacja
Podsłuchy
Inna elektronika
Konferencje SEC
Kariera bezpiecznika
Programowanie
Programowanie
C i C++
.NET
Java
Inne języki JVM
Python i Perl
PHP
Frontend
Embedded
Zastosowania AI
Konferencje IT / DEV
Kariera programisty
Finanse w IT
Inne tematy
Drony
Kryptowaluty
Prawo autorskie
RODO i dane osobowe
Spoofing i terroryzm
Nowa metoda wyłudzania danych przez fałszywe maile...
Android: nowe malware FvncBot i SeedSnatcher oraz ...
Czym adekwatnie jest bloatware?
Stany Zjednoczone stawiają na przewagę technologic...
Hackowanie aplikacji webowych z Michałem Sajdakiem...
Ekskluzywna relacja z OVHcloud Summit 2025. Paryż ...
Płatna reklama w internecie - od czego zacząć, by ...
Cyberprzestępcy tworzą własne modele AI do ataków
Problem ze znikającym miejscem na Macu pod macOS 2...
SOC-as-a-Service. Czy outsourcing cyberbezpieczeńs...
Portugalia tworzy „safe harbor” dla badaczy bezpie...
Kolejne złośliwe VPN-y w Chrome – jak wtyczki wyko...
Jeden z największych portali miksowania kryptowalu...
LG Uplus: wyciek danych z aplikacji głosowej ixi-O...
Prezes KIR: skokowe wzmocnienie bezpieczeństwa kon...
Czym jest debugowanie?
Socjotechnika wobec mundurowych: wojna o głowy w c...
9 na 10 firm wstrzymuje migrację do chmury przez o...
Polacy mylą AI z prawdziwymi treściami i częściej ...
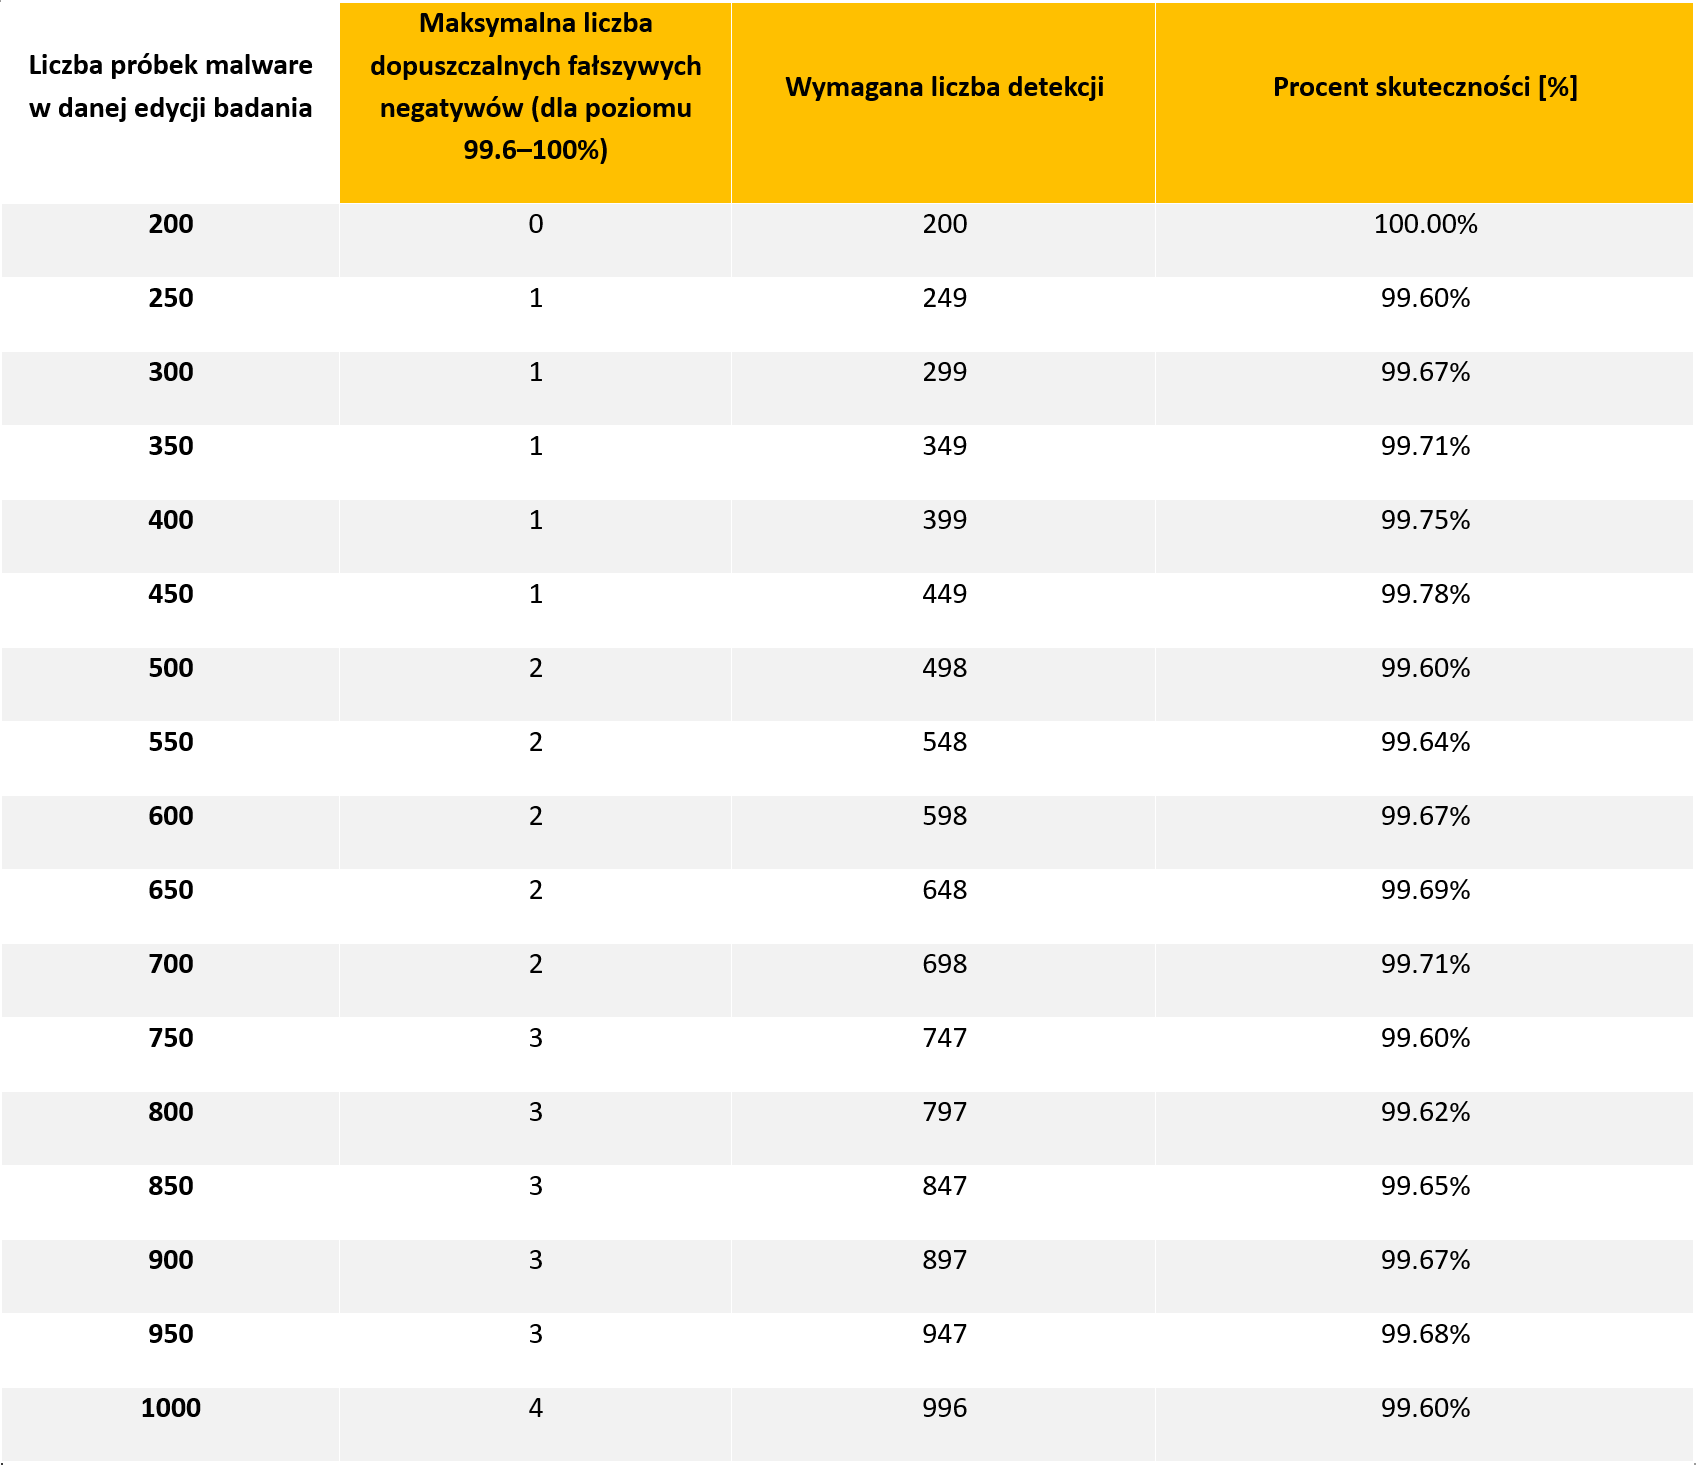
Zmieniamy progi certyfikacji w badaniu Advanced-In...
7 lat zdobywania zaufania użytkowników zakończone ...
Gdzie zgłosić oszustwo internetowe?
PRC „Brickstorm”: chińskie grupy APT z backdoorem ...
Awaria Cloudflare – padło wiele serwisów
Od prostej listy do bazy wiedzy – aplikacje do not...
Od Zero do SYSTEM – jak zhakować usługę drukowania...
Asseco przyspiesza: znamy wyniki po 3 kwartałach. ...
Revolut wzmacnia ochronę środków. Pojawiła się now...
UE szykuje nowe sankcje. Na liście oficerowie rosy...
Czym naprawdę jest load average w systemie Linux?
Serwery dedykowane i własne IP – znaczenie oddziel...
Złośliwy pakiet npm ukrywa „prompt” dla AI i skryp...
Shai-Hulud 2.0: atak na ekosystem npm mógł ujawnić...
Korea: aresztowania za sprzedaż nagrań zhakowanych...
Fałszywa aktualizacja Windows – uwaga na metodę Cl...
Nadzór hostingu czy podwykonawców? “Złośliwe” usłu...
Wielka Brytania bierze pod lupę popularne gry mobi...
Polski Fundusz Rozwoju uruchomił Centrum Kompetenc...
Cyfrowi seniorzy – jak budować świadomość i bezpie...
Albiriox: nowy trojan na Androida rozwijany przez ...
VPN nie daje pełnej ochrony. CISA ostrzega
Jakie cechy powinien mieć specjalista ds. cyberbez...
Ważna zmiana w OWASP Top 10
Google hacking. Kilkaset numerów PESEL w arkuszach...
CVE‑2019‑0708 „BlueKeep”
“Contagious Interview” rozszerza kampanię: 197 zło...
Etyka i prawo w cyberbezpieczeństwie – czy potrzeb...
Przeglądarki w 2025: prywatność, pełne adresy i al...
Chcesz robić bezpieczne świąteczne zakupy online? ...
KSeF bez pełnej kontroli cyberbezpieczeństwa
Pierwsza
Poprzednia
46
47
48
49
50
51
52
Następna
Ostatnia
Popularne
Claude i automatyczne łańcuchy exploitów: nowe ryzyko dla be...
4 dni temu
125
Atak supply chain na Polymarket: złośliwy skrypt przejął akt...
4 dni temu
106
CISA dodaje aktywnie wykorzystywaną lukę RCE w GitLab i poda...
4 dni temu
104
CVE-2026-98432: krytyczna luka w jądrze Linuksa grozi zdalny...
4 dni temu
103
Phishing podszywający się pod Anthropic ominął czołowe zabez...
4 dni temu
95














 English (US) ·
 Polish (PL) ·
 Russian (RU) ·
