Wybór redakcji

Aktywne ataki na Langflow wykorzystują lukę path traversal CVE-2026-5027
Fałszywe zgłoszenia naruszeń danych na portalu stanu Maine ujawniają lukę w weryfikacji incydentów
Zagrożenia napędzane przez AI obnażają słabości stosów bezpieczeństwa MSP
Europol rozbija AudiA6 – zaplecze prania kryptowalut wykorzystywane przez grupy ransomware
ENFAST Trackathon 2026: Europol rusza na polowanie
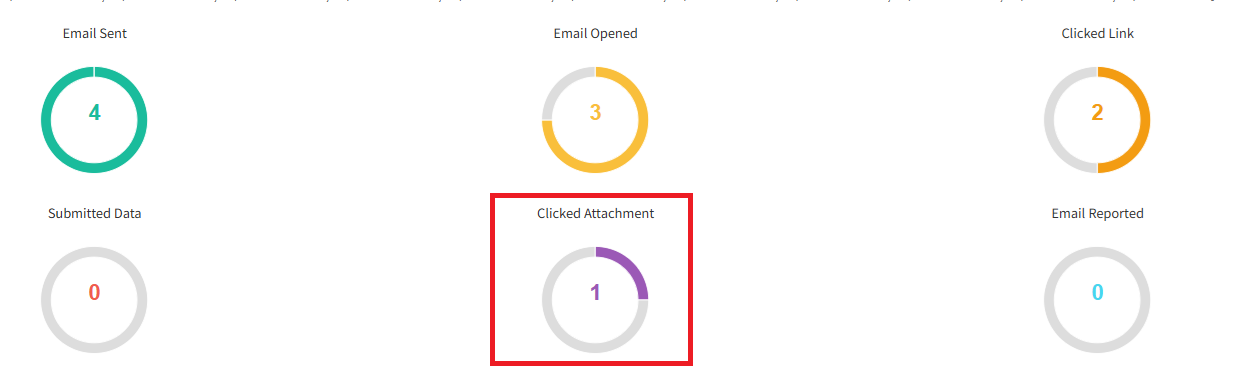
Testy socjotechniczne – Gophish-NG!
Wrzucanie okupu w koszty to ślepa uliczka. „Cyberprzestępca nie wystawia faktury”
Rosyjskie grupy APT przez cały czas wykorzystują lukę WinRAR CVE-2025-8088 mimo dostępnej poprawki
Krytyczne luki w systemach HVAC i UPS zwiększają ryzyko przestojów w centrach danych
ServiceNow potwierdza incydent bezpieczeństwa: luka umożliwiła nieautoryzowany dostęp do części instancji klientów
SilabRAT: nowy trojan przejmuje sesje przeglądarki i omija MFA w atakach na kryptowaluty
Naruszenie bezpieczeństwa Tchap: przejęcie konta ujawniło ryzyka w rządowym komunikatorze Francji
AI Worms: autonomiczne robaki oparte na sztucznej inteligencji mogą zmienić krajobraz cyberzagrożeń
ICS Patch Tuesday: Siemens, Schneider Electric i Phoenix Contact usuwają krytyczne luki w systemach przemysłowych
Co piąty atak phishingowy w przeglądarce omija zabezpieczenia firmowe
The Gentlemen: jak działa gwałtownie rosnąca grupa ransomware i co ujawnia analiza jej operatora
Infostealery zamieniają miliony urządzeń w maszyny do kradzieży poświadczeń
Fałszywe poradniki na TikToku i Instagram Reels rozprzestrzeniają Vidar Stealer