×
Site Menu
Wszystko
Bezpieczeństwo
Serwisy SEC
Podatności i biuletyny
Ransomware
Szyfrowanie dysków
Sieć Tor
Prywatność
Wycieki
Oszustwa
Deepfake i obrazy AI
Dezinformacja
Podsłuchy
Inna elektronika
Konferencje SEC
Kariera bezpiecznika
Programowanie
Programowanie
C i C++
.NET
Java
Inne języki JVM
Python i Perl
PHP
Frontend
Embedded
Zastosowania AI
Konferencje IT / DEV
Kariera programisty
Finanse w IT
Inne tematy
Drony
Kryptowaluty
Prawo autorskie
RODO i dane osobowe
Spoofing i terroryzm
Serwisy SEC
Wszystko
Bezpieczeństwo
Serwisy SEC
Podatności i biuletyny
Ransomware
Szyfrowanie dysków
Sieć Tor
Prywatność
Wycieki
Oszustwa
Deepfake i obrazy AI
Dezinformacja
Podsłuchy
Inna elektronika
Konferencje SEC
Kariera bezpiecznika
Programowanie
Programowanie
C i C++
.NET
Java
Inne języki JVM
Python i Perl
PHP
Frontend
Embedded
Zastosowania AI
Konferencje IT / DEV
Kariera programisty
Finanse w IT
Inne tematy
Drony
Kryptowaluty
Prawo autorskie
RODO i dane osobowe
Spoofing i terroryzm
FortiGuard AntiVirus Updates: co mówi feed aktuali...
RCE w CurseForge – jak lokalny serwer WebSocket za...
Jak wykupione rozszerzenia Chrome zmieniły się w m...
Malware z przejętych kont na YouTube – zaciemniony...
#CyberMagazyn: Jak rozbito grupę oszustów inwestyc...
Monitoring twojej osoby przez sieci komórkowe
Ponad 2 mld zł na cyberbezpieczeństwo. Rząd przyją...
Cyberatak na Europejską Agencję Kosmiczną. Co z ta...
Jak informować o incydentach? Wskazówki Adama Haer...
Atak na Unleash Protocol: przejęcie multisig, niea...
8 przejęć cyberbezpieczeństwa powyżej 1 mld USD w ...
U.S. Cyber Trust Mark w zawieszeniu: UL Solutions ...
E-Doręczenia zamiast ePUAP. Duże zmiany w korespon...
Ataki na wodociągi, zhakowane firmy, wycieki haseł...
Areszt za kampanię KMSAuto: 2,8 mln pobrań „aktywa...
Aresztowanie byłego agenta wsparcia Coinbase w Ind...
Fortinet: 5-letnia luka w FortiOS SSL VPN przez ca...
Kod mObywatela został udostępniony – co w nim wida...
Parrot 7.0 “ECHO” już dostępny – najpoważniejsza a...
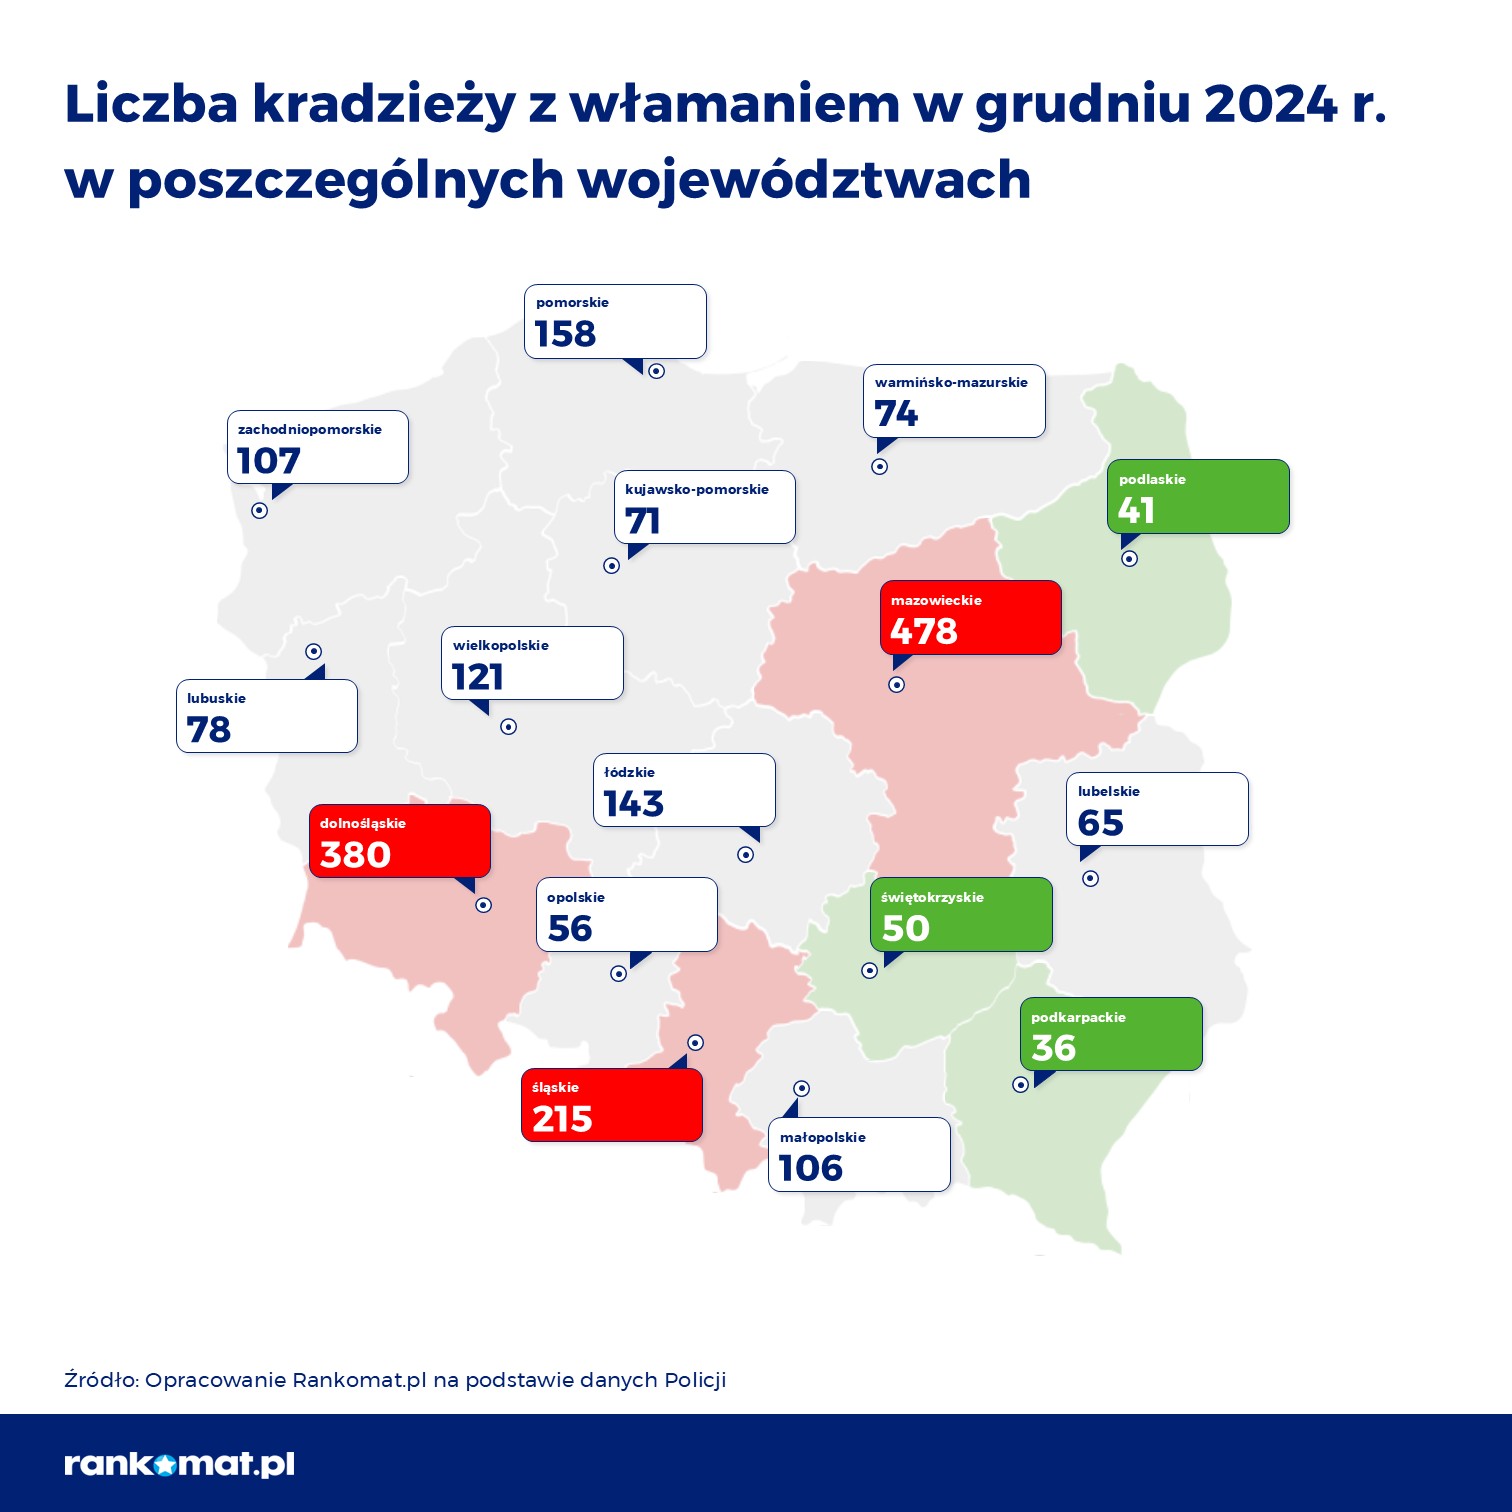
9639 włamań do końca października 2025 r. Świątecz...
Sekrety, które powinny pozostać sekretami – czyli ...
WhatsApp na celowniku cyberprzestępców: złośliwy p...
Fałszywe repozytoria GitHub z narzędziami OSINT ro...
Nieskuteczna anonimizacja w dokumentach ze sprawy ...
Zhackowali Trust Wallet – a dokładniej ich rozszer...
Bezpieczny dostęp do logów i ułatwiona analiza błę...
CBZC zatrzymuje kolejne osoby za oszustwa internet...
Cyfrowa rewolucja w polskiej szkole. Jak eksperci ...
CBZC informuje o zatrzymaniu kolejnych osób zamies...
Malware ukryty w rozszerzeniach Firefoxa. Jak niew...
Irański APT Infy („Prince of Persia”) wraca: nowe ...
Operacyjna analiza kanałów komunikacyjnych mobilne...
Sekrety, które powinny zostać sekretami – czyli ja...
Departament Wojny USA bierze pod lupę kryptografię...
Robak komputerowy (worm) – czym jest, jak działa i...
U.S. DOJ stawia zarzuty 54 osobom za „ATM jackpott...
Fałszywe „szablony” dokumentów tożsamości jako usł...
Polskie Konferencje Security 2026
CISA/NSA/Cyber Centre: aktualizacja raportu o back...
Uwierzytelnianie MFA z RFID – od drzwi biurowych d...
O czym po wigilijnej wieczerzy opowiedzieć nietech...
Jak zaszyfrować i zabezpieczyć hasłem PDF za darmo...
Zmasowane ataki password spraying na bramy VPN Cis...
Nowa grupa hakerska powiązana z Chinami szpiegował...
Amerykanie przejmują kontrolę nad TikTokiem w USA
Warszawa: pancerny backup i prywatna łączność w Az...
Cyberprzestępcy polują na „krety” w bankach, telek...
Świąteczne promocje kuszą, oszuści czekają. Jak ku...
Jak niepoprawna konfiguracja AD CS może doprowadzi...
Cyberatak na polski wodociąg. Ktoś nie chce się pr...
Pierwsza
Poprzednia
44
45
46
47
48
49
50
Następna
Ostatnia
Popularne
Claude i automatyczne łańcuchy exploitów: nowe ryzyko dla be...
4 dni temu
125
Atak supply chain na Polymarket: złośliwy skrypt przejął akt...
4 dni temu
106
CISA dodaje aktywnie wykorzystywaną lukę RCE w GitLab i poda...
4 dni temu
104
CVE-2026-98432: krytyczna luka w jądrze Linuksa grozi zdalny...
4 dni temu
103
Phishing podszywający się pod Anthropic ominął czołowe zabez...
4 dni temu
95









 English (US) ·
 Polish (PL) ·
 Russian (RU) ·
