
Czy bombą atomową można rozbić planetoidę? Już wiadomo
Była strona internetowa PO przejęta. Przerobione zdjęcia, Kamil Kovalenko i niewybredne żarty internautów
„Mnie to nie dotyczy”. Tak firmy lekceważą cyberzagrożenia
PHP, Node.JS, Java – zagrożone!
Zapobieganie: hakerom wystarczy jedna droga dostępu

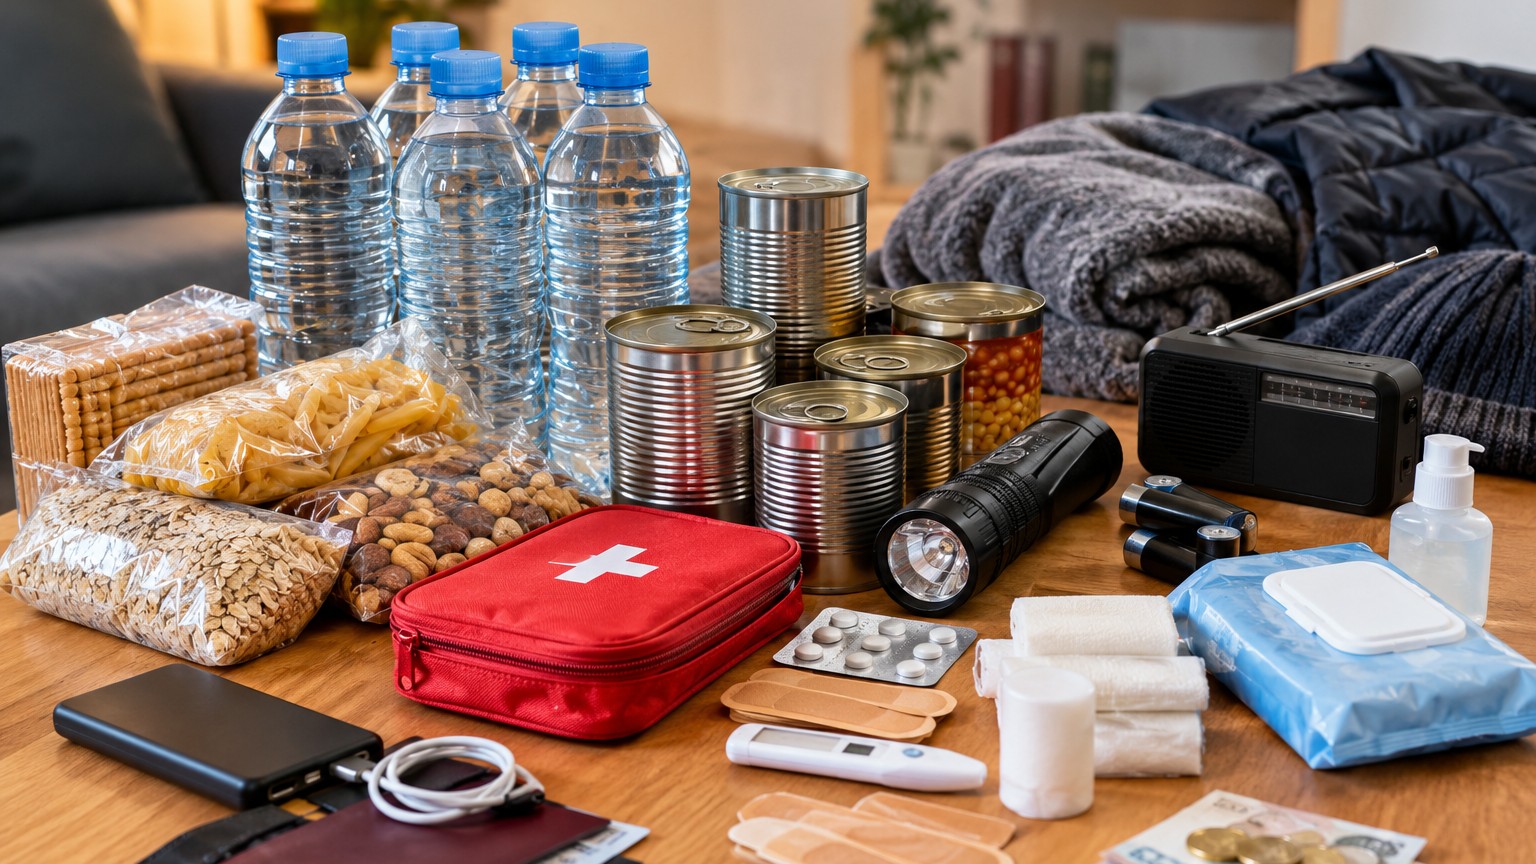
„Zróbcie zapasy na 72 godziny”. Brytyjski rząd z niepokojącym apelem do obywateli
PHP2Shell: dwie krytyczne luki w jednym z fundamentów Internetu
Wybór redakcji


Popularne
Ty masz smart home, przestępcy się na tobie bogacą. Zmień to...
1 tydzień temu
126

Czy bombą atomową można rozbić planetoidę? Już wiadomo
1 tydzień temu
100
 English (US) ·
 Polish (PL) ·
 Russian (RU) ·
© Społeczność PAYLOAD 2026. Wszelkie prawa zastrzeżone.