
DBIR 2026: ataki cybernetyczne coraz częściej zaczynają się w przeglądarce

Polskie małe i średnie firmy na celowniku cyberprzestępców
Parlament Europejski porzuca Google. Czy Qwant stanie się nowym źródłem informacji dla analityków?

Filtr SafeSearch w Google – jak włączyć/wyłączyć i ustawić?
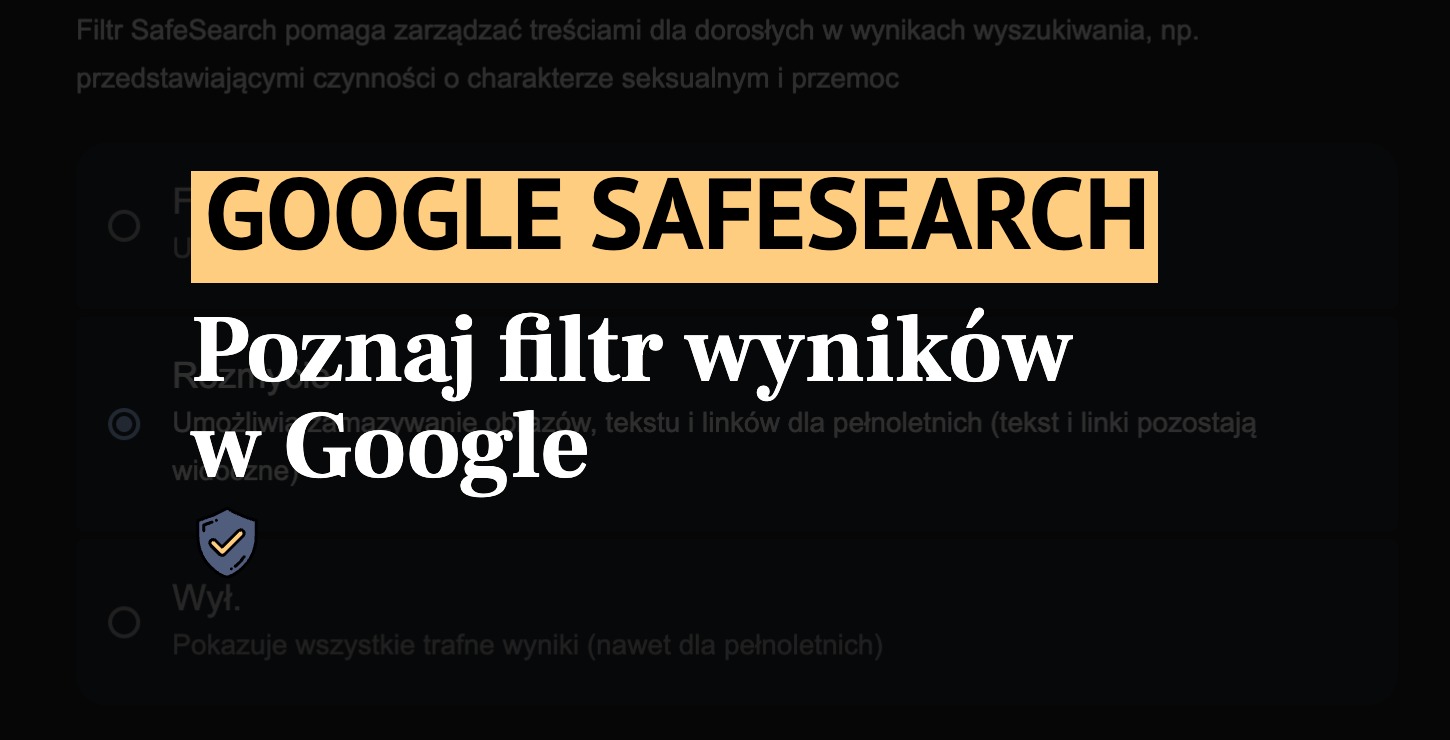
Blockchain jako element infrastruktury cyberprzestępczej. Analiza kampanii ClickFix wykorzystującej sieć Polygon.
MythOS wyprzedza GPT-5.5 w exploitacji luk Chrome. Nowy benchmark zmienia spojrzenie na ryzyko AI
Rosnąca adopcja AI otwiera nowe możliwości dla dystrybucji malware
Jak Proton wzmacnia ochronę przed phishingiem i przejęciem kont
Krytyczna luka RCE w Everest Forms Pro aktywnie wykorzystywana do ataków na WordPress
Pakistańska grupa APT wykorzystuje Xeno RAT do cyberszpiegostwa przeciw afgańskiemu Ministerstwu Finansów
Wybór redakcji
Popularne




Ubuntu 26.10 rozszerza obsługę logowania bez hasła
6 dni temu
97
 English (US) ·
 Polish (PL) ·
 Russian (RU) ·
© Społeczność PAYLOAD 2026. Wszelkie prawa zastrzeżone.