
MyDr o wycieku: „końcowy etap ustalania zakresu”
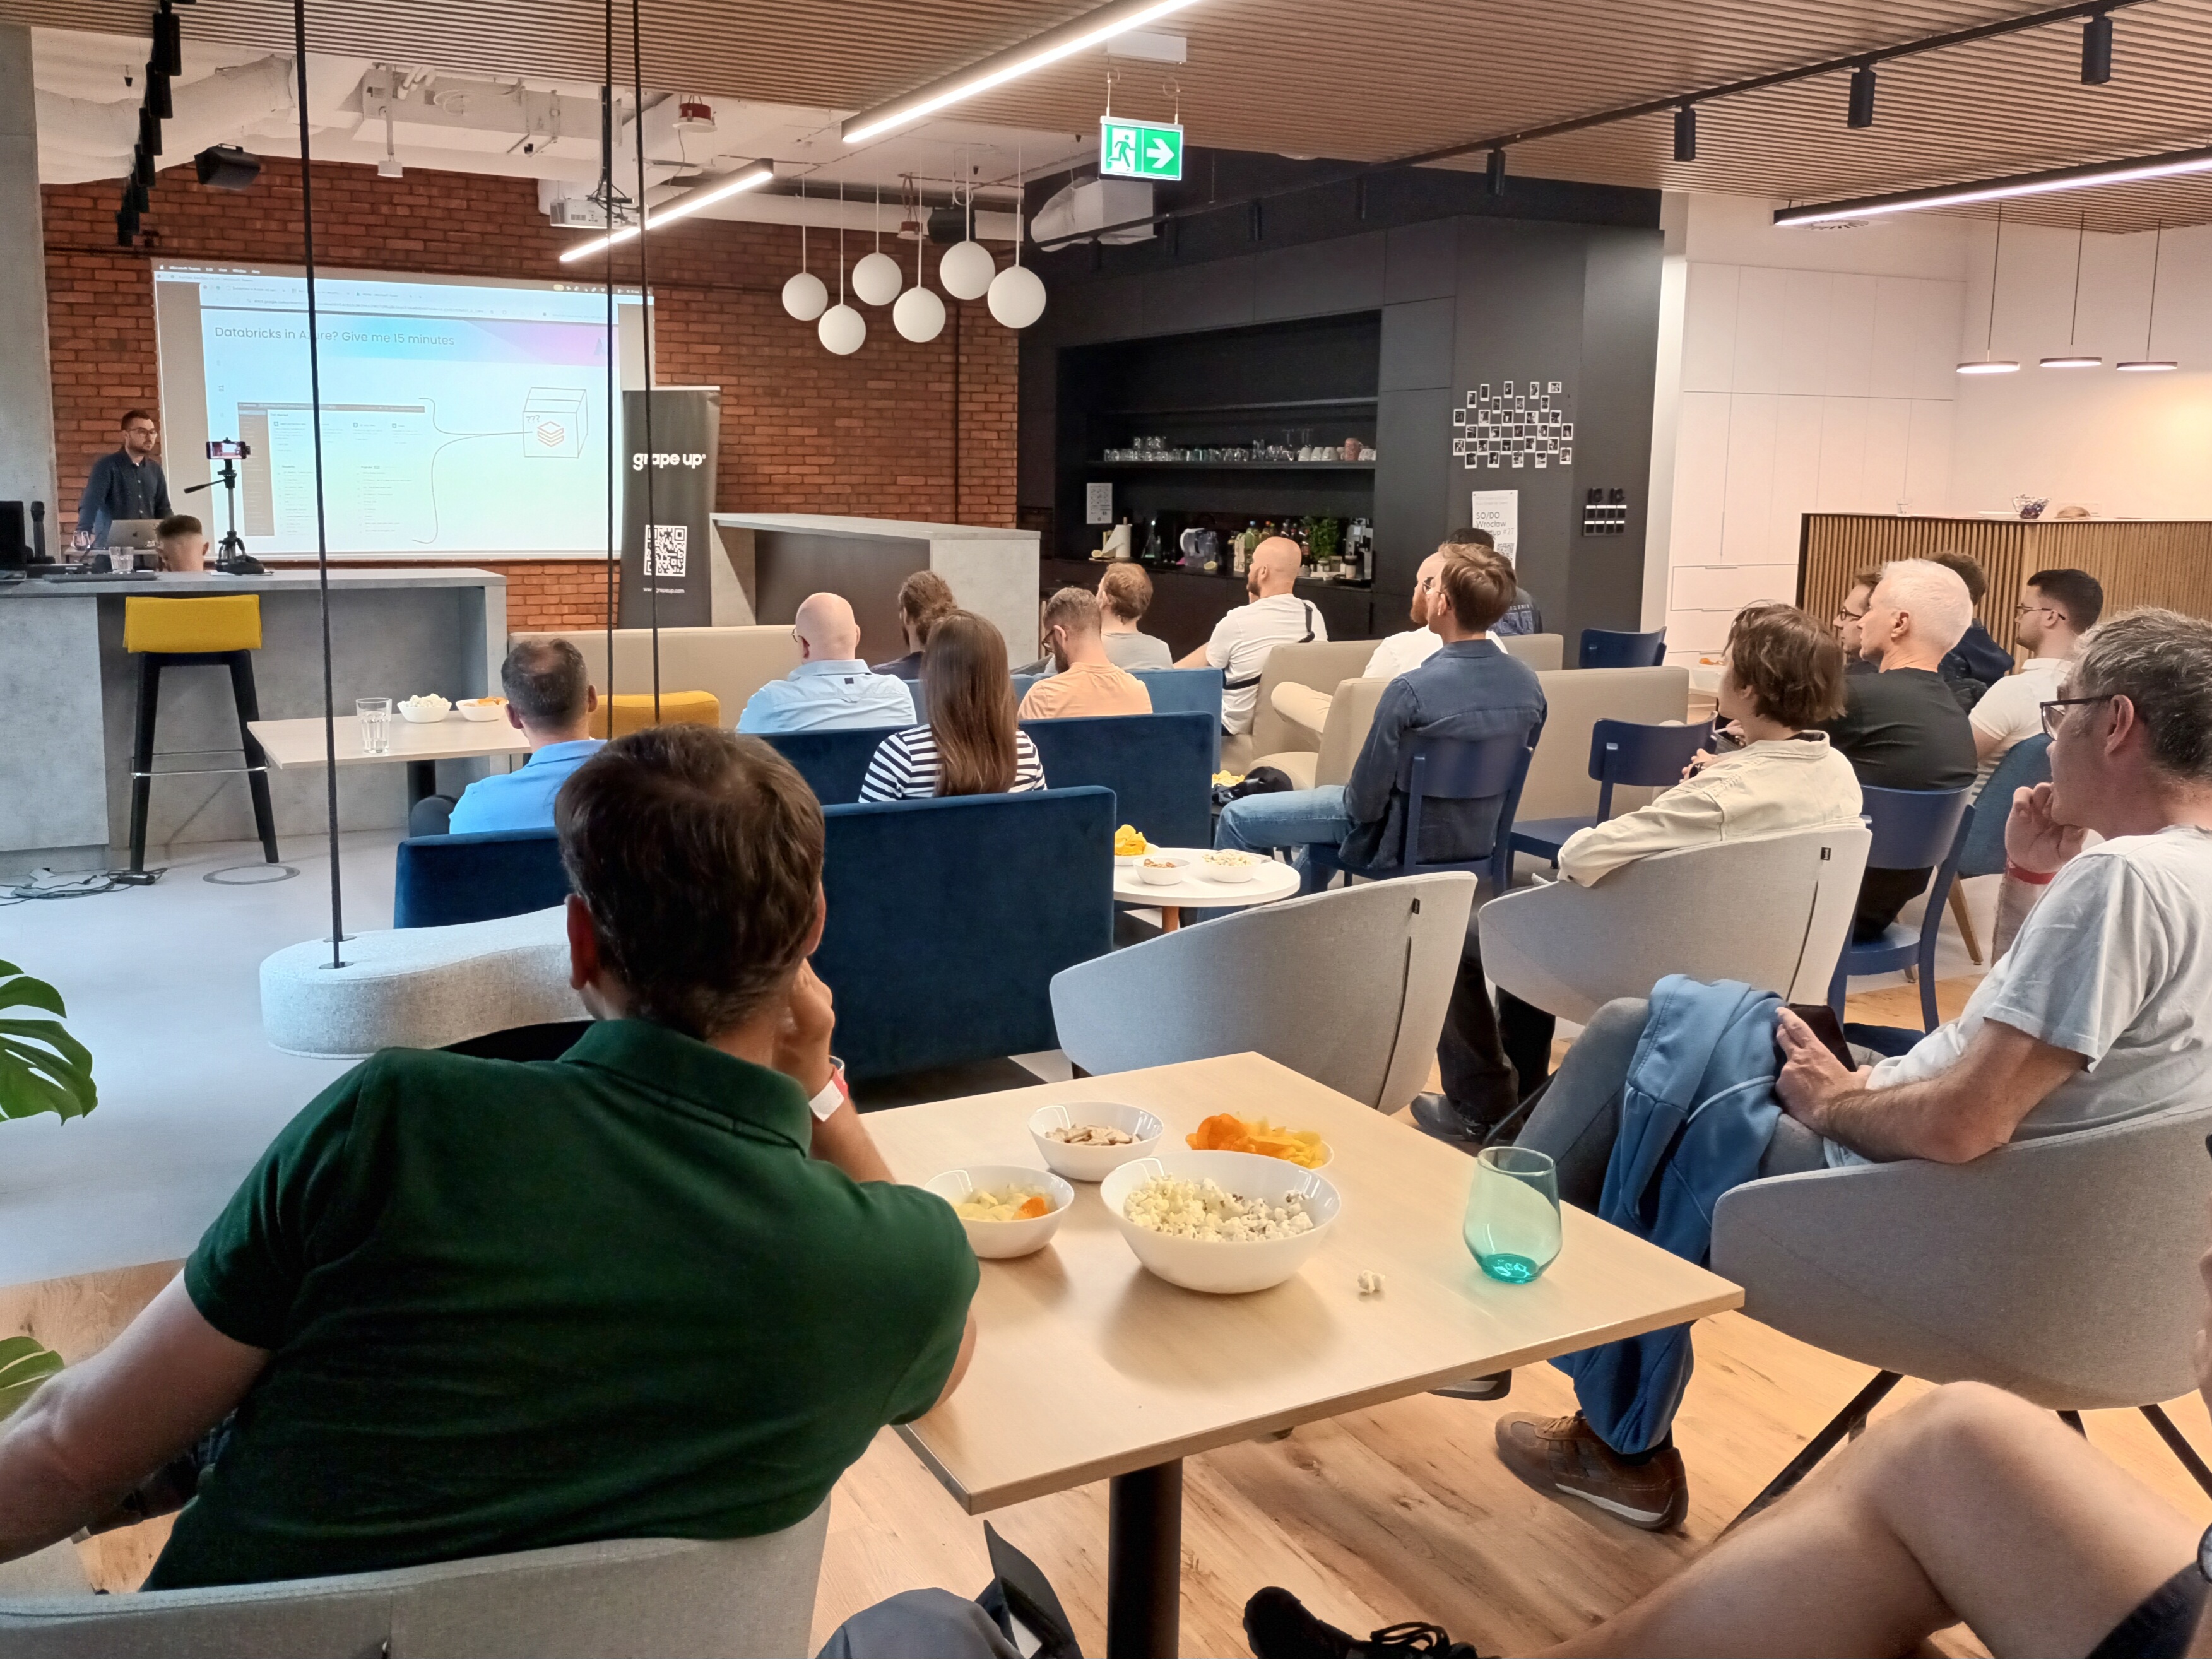
Wrocław: Jak zaoszczędzić 3500 CPU i pożegnać unikalne węzły w Kubernetesie?
Jak zastrzec numer PESEL? Urzędy wydłużają godziny otwarcia
Polacy masowo uciekają z Temu i Aliexpress. Pierwsze dane są porażające
Rafał Brzoska czołgiem po Facebooku

Odszedł Paweł “kravietz” Krawczyk

Stanisław Kozioł - MCP Gateway safety Enabler dla serwerów MCP

ETSI proponuje 17 nowych specyfikacji cyberbezpieczeństwa dla produktów cyfrowych

Infostealery napędzają masową kradzież danych uwierzytelniających
Krytyczna luka w Payment Gateway Pix for WooCommerce do 1.5.0 umożliwia zdalne wykonanie kodu
Wybór redakcji

Popularne
Afilianci ransomware wykorzystują agentów AI do włamań. Ujaw...
1 tydzień temu
108


Kupili złoto i zostawili je w… lesie. Norweskie banki ostrze...
1 tydzień temu
98

 English (US) ·
 Polish (PL) ·
 Russian (RU) ·
© Społeczność PAYLOAD 2026. Wszelkie prawa zastrzeżone.